Especialização atual
Infraestrutura Linux · cPanel / DirectAdmin / Hestia · Transição DevSecOps
Percio Castelo
Mais de 10 anos sustentando ambientes de missão crítica, mitigando crises operacionais sob pressão (SLA < 2h) e blindando servidores (cPanel, DirectAdmin, Bare-metal e Cloud). Automação pragmática com Ansible, Bash, Docker e pipelines seguros de CI/CD.
Disponível para contratação · Remoto / Híbrido · CLT / PJ

QUEM EU SOU
Passo boa parte dos meus dias no terminal resolvendo problemas complexos de servidores, redes e aplicações web. Com mais de uma década administrando ambientes em produção, aprendi que a melhor infraestrutura é aquela que a empresa nem percebe que existe: silenciosa, rápida e sem sustos no meio da noite.
Vivi a rotina intensa de suporte avançado N2/N3 em grandes operações de hospedagem web e consultorias técnicas, contendo ataques, recuperando servidores fora do ar e atendendo clientes sob pressão. Minha especialidade consolidada é em infraestrutura Linux, servidores de hospedagem (cPanel, DirectAdmin, CloudLinux, Webservers) e resolução de crises críticas de produção. Trabalho com automação prática usando Bash, Docker e GitHub Actions em projetos autorais como o ecossistema NEXUS. Aberto a posições como SysAdmin Linux e Infrastructure Engineer.
Infraestrutura Linux · cPanel / DirectAdmin / Hestia · Transição DevSecOps
SysAdmin & DevSecOps · Infraestrutura Linux & Servidores
Defesa Cibernética (Wyden) · em andamento
Segurança de verdade não trava o time com burocracia: ela roda automática no fluxo de CI/CD para que qualquer desenvolvedor publique código com confiança.
ÁREAS DE ATUAÇÃO
Administração Linux em larga escala, cPanel/WHM, DirectAdmin, HestiaCP, CloudLinux e tuning de Apache, LiteSpeed, Nginx e MySQL.
Saiba maisDiagnóstico profundo de causas-raiz sob pressão, recuperação de serviços fora do ar, DNS BIND9 HA e e-mail (Exim/Dovecot).
Saiba maisContenção de invasões, firewalls CSF/LFD, Imunify360, fail2ban, análise forense de logs e mitigação de vulnerabilidades.
Saiba maisImplementação de esteiras CI/CD seguras no GitHub Actions com scanners SAST/SCA (Trivy, Gitleaks, Semgrep), conteinerização com Docker e automações com Ansible.
Saiba maisSTACK TÉCNICA
Linux (Debian/RHEL/Alma) · Nginx · Apache · BIND9/DNS · CloudLinux · cPanel/WHM · Plesk · DirectAdmin
Python · Bash / Shell Script · Ansible · REST APIs · Bun / Node.js · n8n
Docker · GitHub Actions · CI/CD Security Gates · Kubernetes · MCP Servers
ModSecurity (WAF) · nftables · CrowdSec · Fail2ban · Trivy · Gitleaks · Semgrep · Threat Intel
FILOSOFIA & EQUIPE
Tecnologia só tem valor real quando simplifica o negócio e facilita a vida das pessoas ao redor.
A melhor arquitetura não é a que usa tecnologias da moda, é a que resolve a dor da empresa, mantém custos sob controle e qualquer colega consegue manter sem dor de cabeça.
Ninguém cresce sozinho. Gosto de criar documentações diretas, runbooks e automações que eliminam trabalho repetitivo, dando autonomia para os desenvolvedores e agilizando quem está chegando na equipe.
Meu papel ao lado da liderança e dos times de produto é garantir noites de sono tranquilas: blindando servidores, estabilizando deploys e antecipando falhas antes que o usuário sinta o impacto.
A tecnologia muda rápido. Explorar novas ferramentas, orquestrações e esteiras modernas faz parte da minha rotina — sempre com a humildade de quem sabe que todo dia é uma oportunidade de aprender algo novo com o time.
RESULTADOS
Exploração RCE em dependência legada com tentativa de persistência via dropper em /tmp e profile. Ação rápida: isolamento emergencial com iptables restritivo (DROP total exceto admin), contenção de processos, congelamento de deploys e recuperação forense via rescue mode. Rebuild completo e hardening do host sem propagação lateral.
Linux · Resposta a Incidentes · iptables + Forense · Rescue Mode
Ver post detalhadoAuditoria de hardening para eliminar logins por senha em servidores cPanel/CloudLinux. Identificação de falsas sensações de segurança causadas por arquivos drop-in conflitantes em sshd_config.d e overrides de APIs. Auditoria profunda de diretivas ativas, desativação global de PAM-password e validação com sshd -T.
cPanel/CloudLinux · OpenSSH · Linux PAM · Hardening de Servidores
Ver artigo de segurança SSHDeploys manuais sem auditoria de código. Migração para GitHub Actions com gates automáticos: Trivy para vulnerabilidades de imagem, Gitleaks para credential scanning, Semgrep para SAST. Ansible para provisionamento idempotente. Zero credenciais expostas em 117+ repositórios.
GitHub Actions · Trivy + Gitleaks + Semgrep · Ansible
Ver plataforma NEXUSCriação de ferramentas e scripts dedicados (cPanel Reseller Usage, BindFilter, TMP Manager, Network Stat Monitor) para eliminar rotinas manuais repetitivas em infraestruturas multi-tenant. Padronização de procedimentos operacionais e runbooks, reduzindo drasticamente o tempo de atendimento em chamados de infraestrutura.
Bash + Python · cPanel / BIND9 / Linux · Runbooks & Ferramentas
Ver projetos de InfraestruturaInício como suporte N1/N2 na HostGator (2009). Evolução para SysAdmin Linux pleno com HA e monitoramento (2014), supervisor técnico com governança de processos (2014-2015), e consolidação em consultorias de infraestrutura. Hoje unindo essa bagagem sólida de produção com estudos ativos em Docker, CI/CD e DevSecOps no projeto prático NEXUS.
HostGator · JoinVix · M3Solutions · Freelancer
Ver currículo completoCERTIFICADOS
43+
PROJETOS
117
CASOS E ENTREGAS
Plataforma SaaS de aprendizado com stack moderna, modulos de estudo adaptativo, seguranca aplicada, autenticacao forte e trilha de monetizacao por assinatura.
Categoria: SaaS
Ver projeto
Scanner técnico completo para reconhecimento, auditoria de superfície e validação ativa de risco em web apps.
Categoria: Cibersegurança
Ver projeto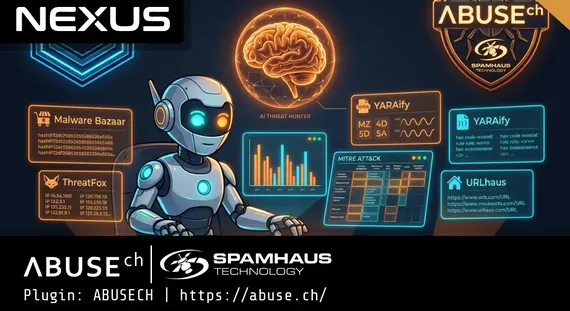
Hub completo de inteligência cibernética integrando as 4 APIs abertas da iniciativa abuse.ch com o Motor de IA do NEXUS. Realiza buscas em tempo real no ThreatFox (IOCs de C2, IPs, domínios, hashes), MalwareBazaar (amostras e binários maliciosos), YARAify (varredura e assinaturas YARA/ClamAV) e URLhaus (URLs ativas de distribuição de malware). Conta com motor de IA forense que gera pareceres executivos em Markdown rico, mapeamento de táticas/técnicas MITRE ATT&CK, queries de caça prontas para Splunk, Elastic e Microsoft Defender KQL, além de um gerador inteligente de regras YARA v4 customizadas. Suporta Auth-Key unificada com herança automática, cache local parametrizado de 7 dias (abusech_cache), histórico auditável (abusech_history) e enriquecimento automático no Intelligence Hub do NEXUS.
Categoria: NEXUS
Ver projetoCatálogo
Abra o catálogo completo com filtros por status, categoria e tags.
Ver todos os projetos
Estudo de caso técnico de resposta a incidente crítico em WordPress com tentativa de extorsão em Bitcoin, erradicação de 632 posts maliciosos, isolamento de vetores e blindagem do servidor.
Categoria: Segurança
Ver serviço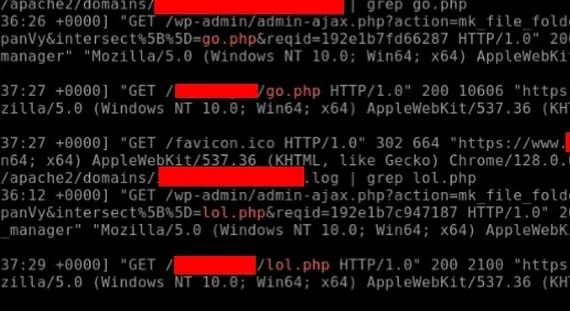
Estudo de caso técnico de forense e contenção em WordPress sob ataque de força bruta em XML-RPC, implantação de webshells e injeção de persistência em mu-plugins e arquivos compactados.
Categoria: Segurança
Ver serviço
Investigação pericial de infraestrutura pós-migração no cPanel/WHM: desmontagem de acusação de erro humano, reprodução em laboratório (PoC) e comprovação de bug nativo da fabricante.
Categoria: Infraestrutura
Ver serviçoCatálogo
Veja todos os serviços com filtros por status, categoria e tags.
Ver todos os serviçosEXPERIÊNCIA PROFISSIONAL
Clique em cada linha para ver detalhes.
ÚLTIMAS NOTÍCIAS
07/06/2026 · 10 min
Relato técnico e operacional de resposta a incidente Linux com contenção activa, recuperação forense em rescue mode, rebuild completo do host e hardening.
Ler postagem
07/06/2026 · 4 min
Recentemente, encerrei uma investigação (Evento de origem: #3104798) e a aplicação de ações corretivas relacionadas ao controle de autenticação SSH nos servidores cPanel que adm…
Ler postagem
07/06/2026 · 6 min
Diagnóstico técnico avançado por camadas para corrigir o erro `DB Error: [14] unable to open database file` no Roundcube do cPanel. Aprenda a restaurar permissões, verificar a i…
Ler postagemCERTIFICADOS
The Linux Foundation
cPanel
IBSEC - Instituto Brasileiro de Cibersegurança
ALÉM DO TERMINAL · PROPÓSITO & CAUSA
Por trás de cada linha de código e arquitetura crítica, existe um ser humano. Fora do terminal, dedico parte da minha vida ao resgate independente e reabilitação de animais abandonados. Cuidar de cada um deles me ensinou sobre empatia, calma sob pressão, rotina sem atalhos e a responsabilidade diária de acolher e transformar vidas. Hoje, divido minha rotina com meus resgatados — e os que já viraram estrelinhas iluminam para sempre o meu caminho.
Disponível para posições em Infraestrutura Linux, SysAdmin e sustentação de ambientes críticos.
