 PUBLICADO
Resumo técnico
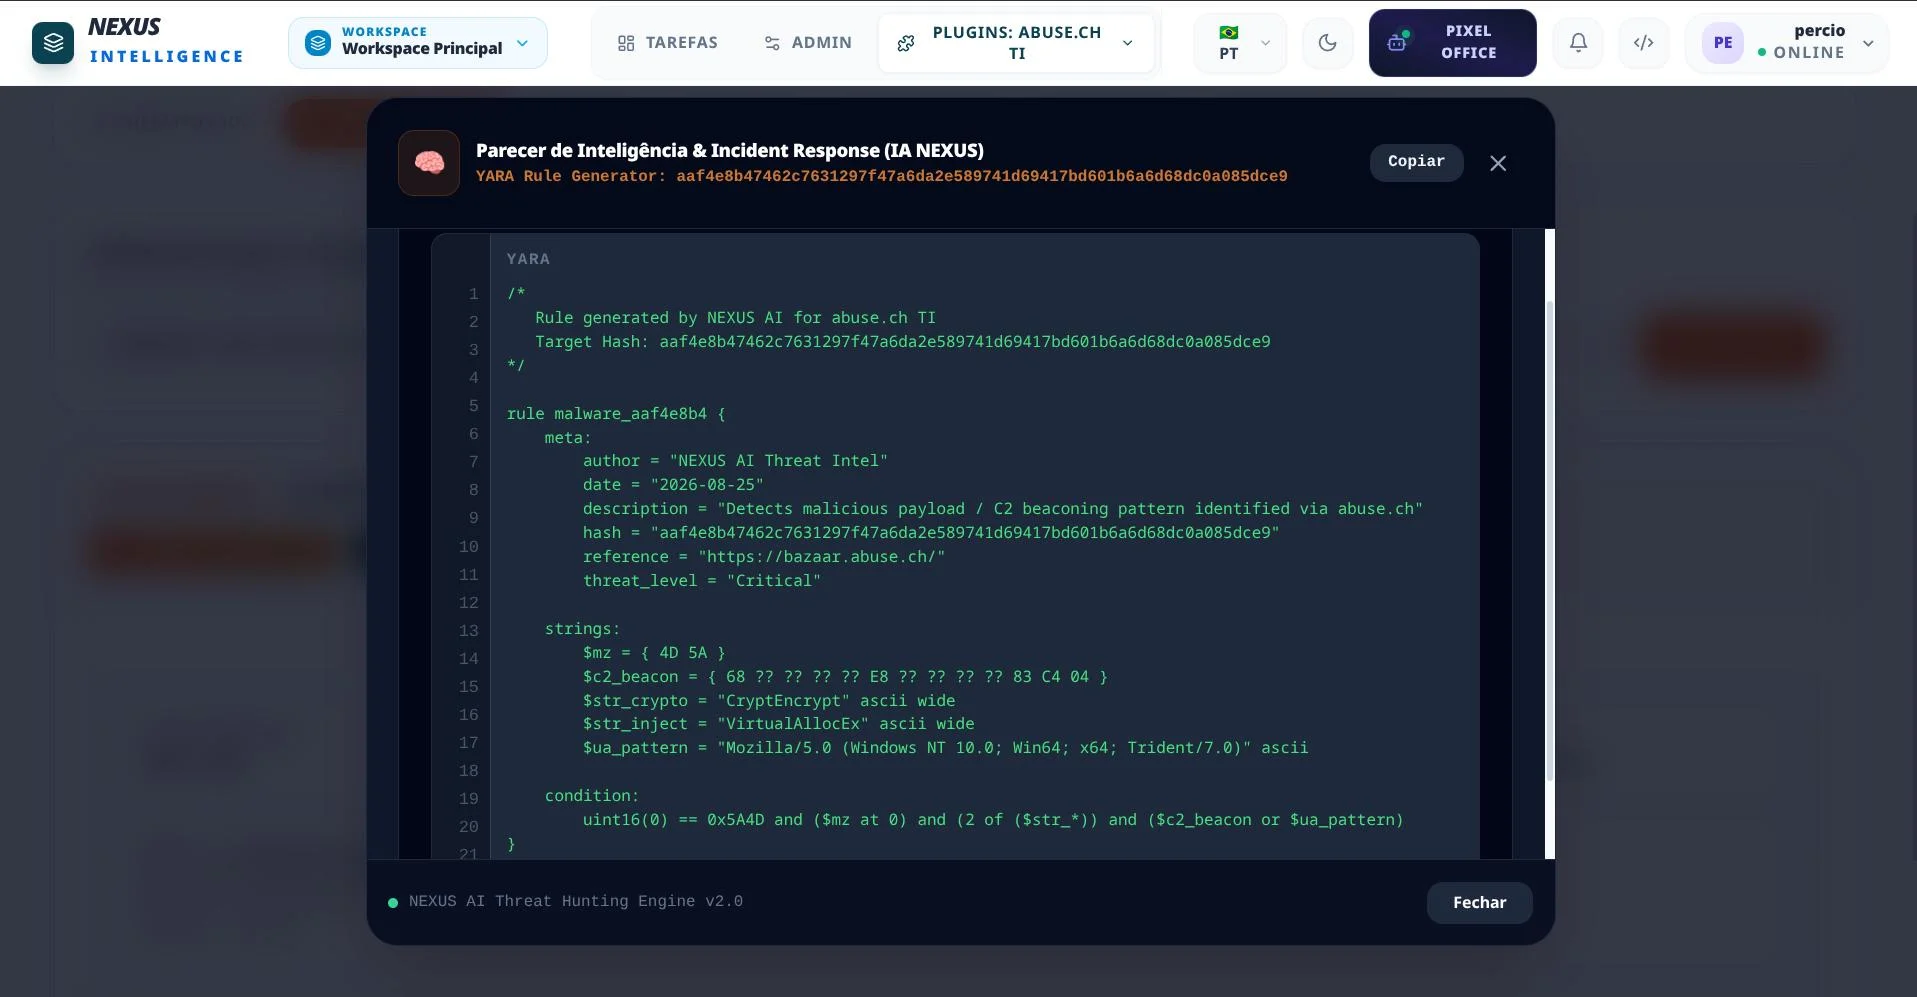
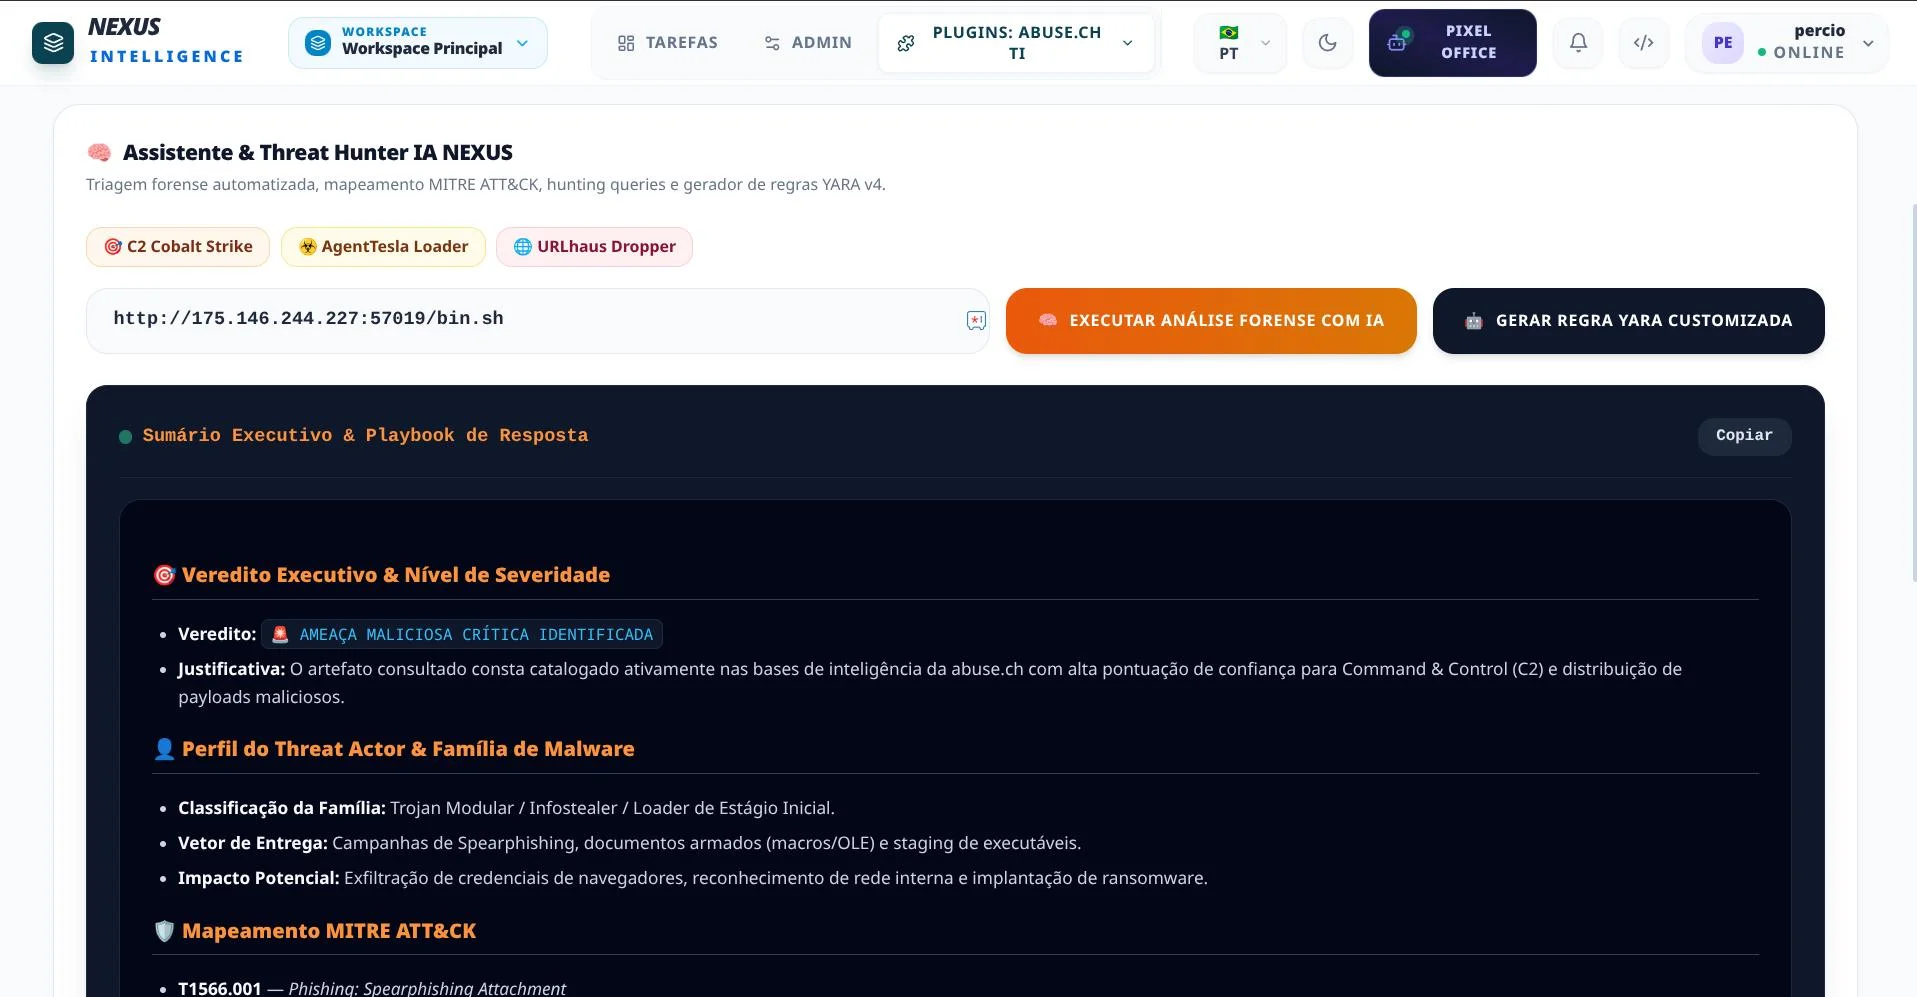
Plugin NEXUS de Threat Intelligence & Threat Hunting com IA integrando as 4 APIs abertas da iniciativa abuse.ch e o Motor de IA do NEXUS: consulta IOCs de malware no ThreatFox, amostras por hash no MalwareBazaar, regras YARA/ClamAV no YARAify (com upload de arquivos) e URLs maliciosas no URLhaus — com cache local de 7 dias, status das 4 APIs em tempo real, triagem forense com IA, mapeamento MITRE ATT&CK, queries de caça para SIEM, gerador de regras YARA v4 e sinais automáticos no Intelligence Hub.
Escopo executado
- Arquitetura Modular Anti-Monólito:
plugin.php(registro de ações e enricher),backend.php(HTTP, cache, install, histórico) eincludes/ai.php(motor de IA forense e gerador YARA). - Integração com 4 Provedores abuse.ch:
- Motor de Inteligência Artificial NEXUS (
includes/ai.php): - Banco de Dados & Cache:
- Enriquecimento no Intelligence Hub:
- Interface Reativa Alpine.js (
tab.php): - Comandos Slash Fastr:
- Internacionalização (i18n): Suporte completo a Português (
pt_BR), Inglês (en_US) e Espanhol (es_ES).
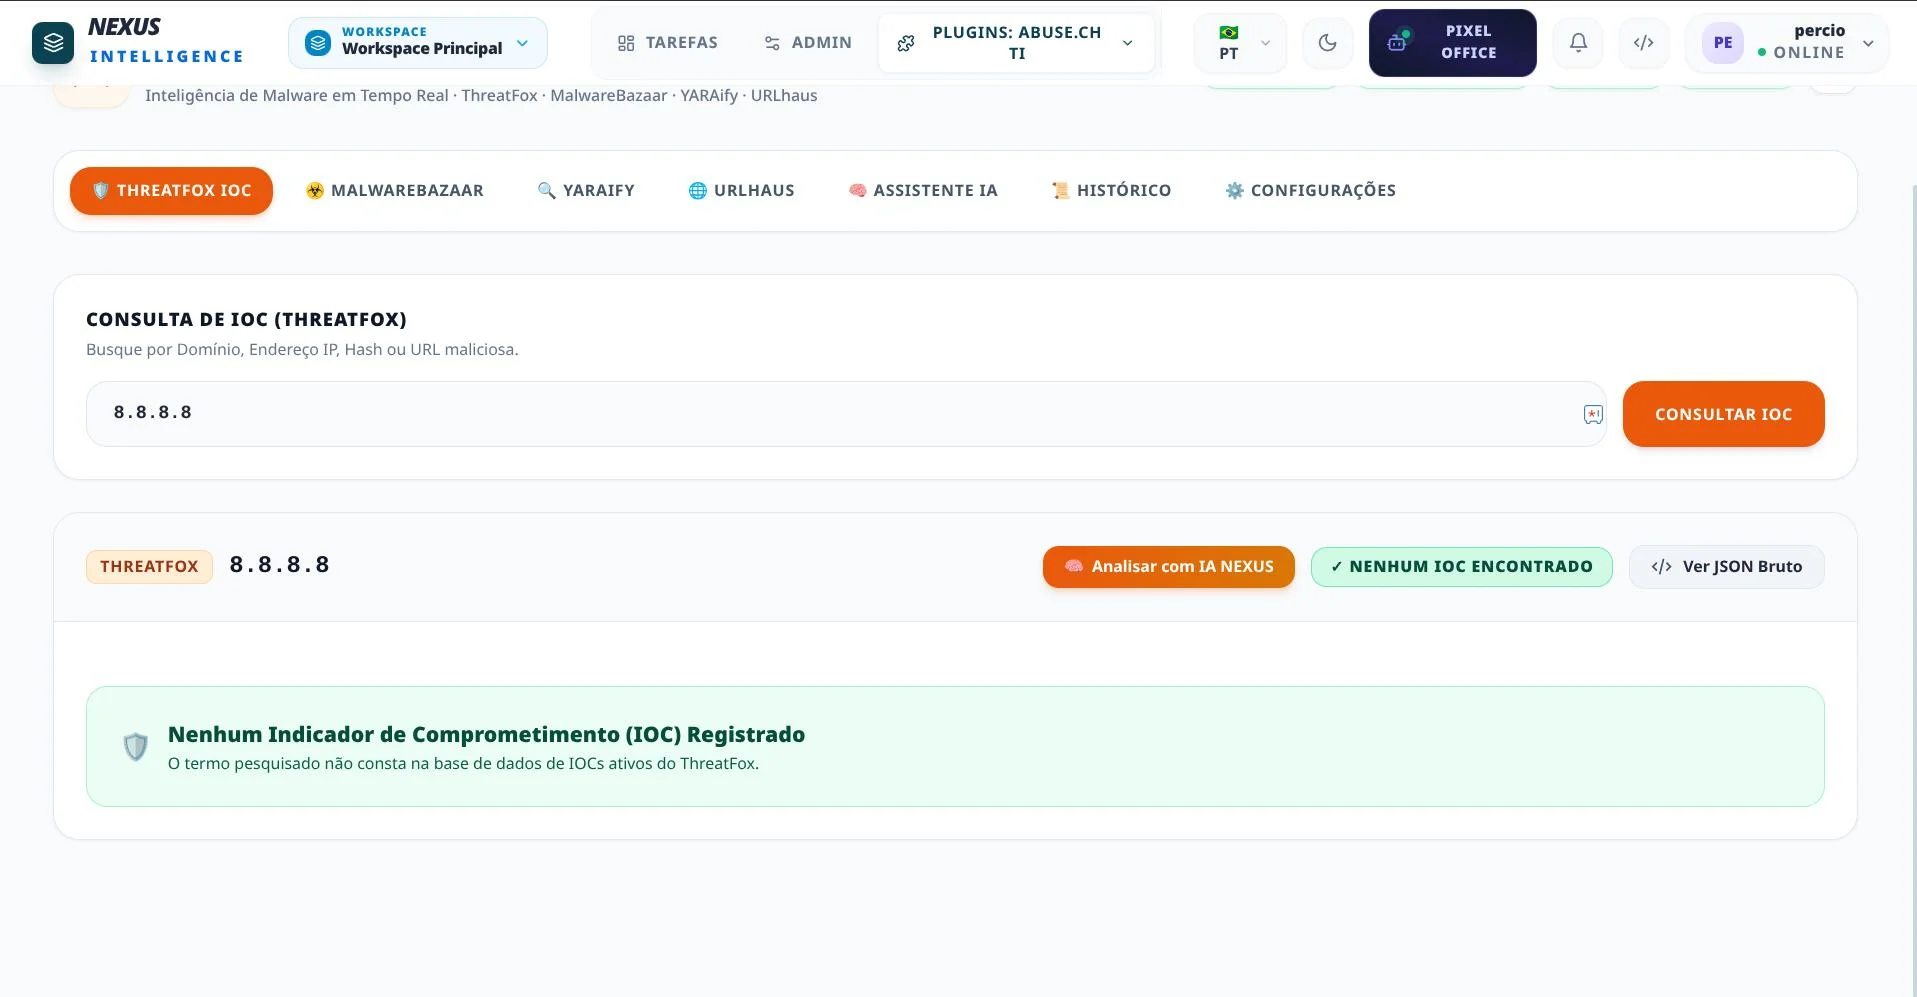
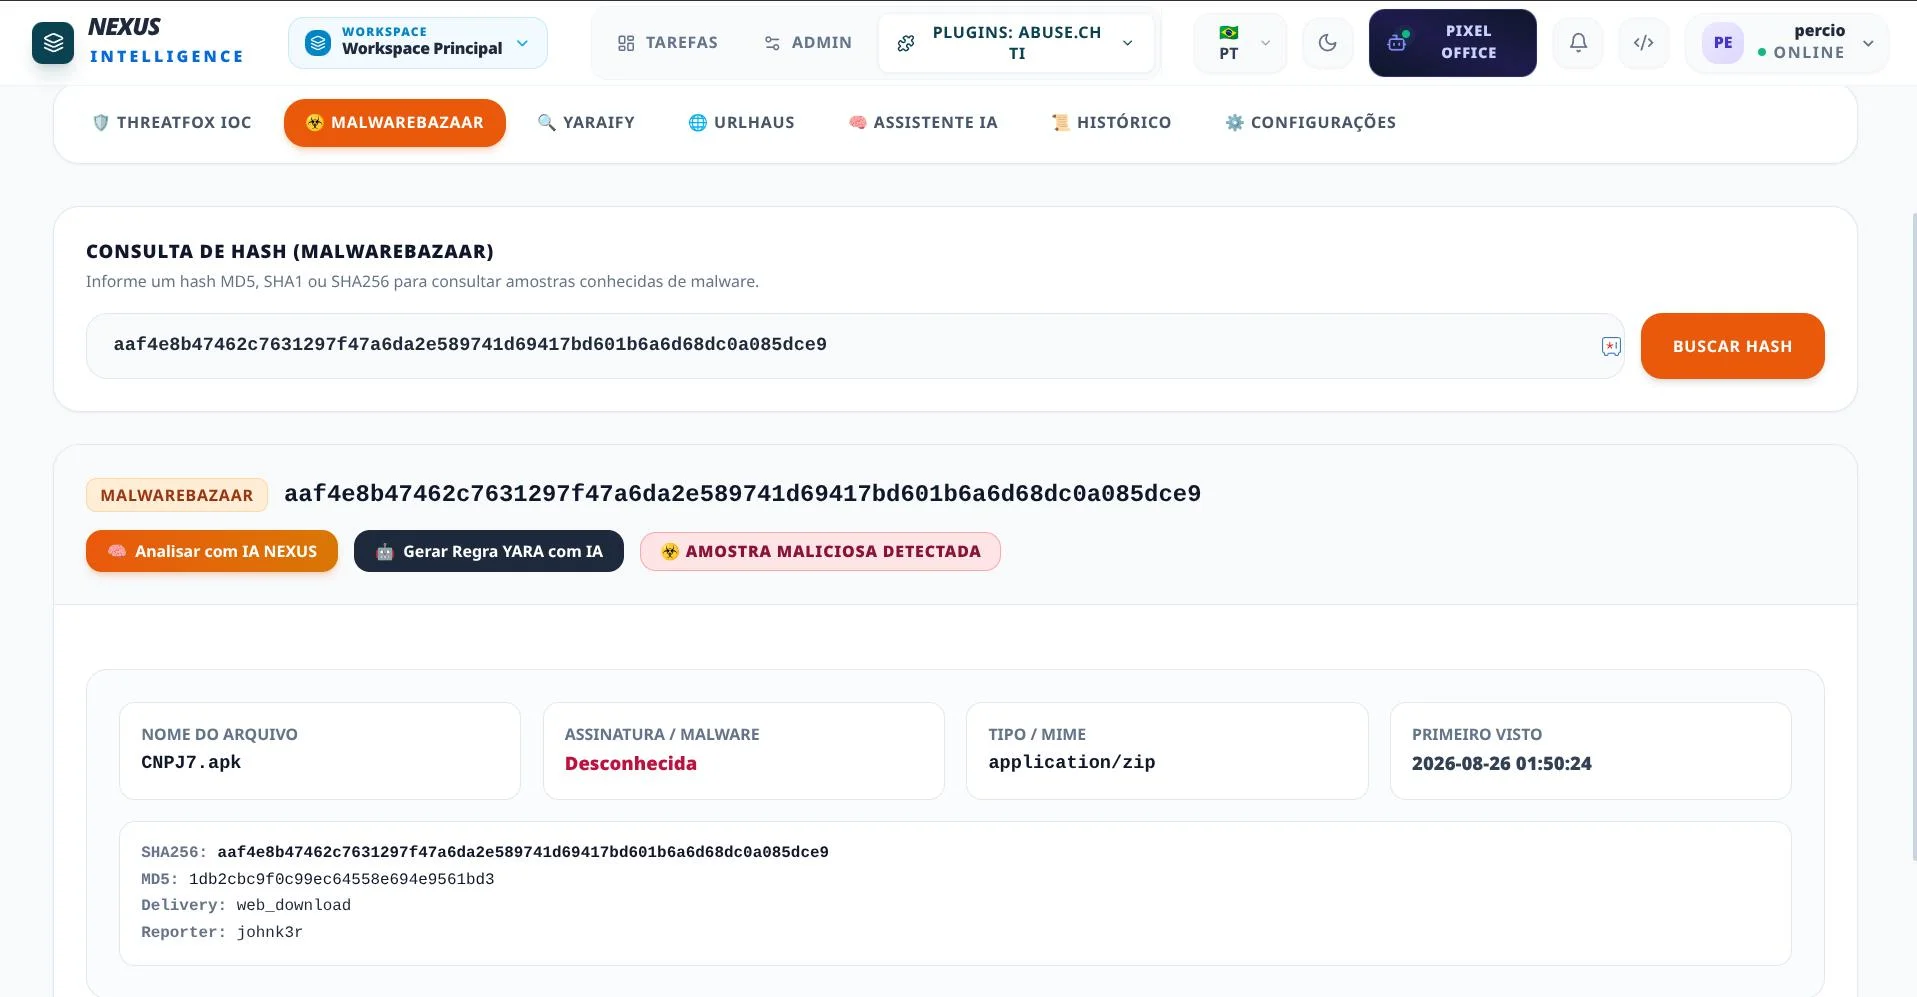
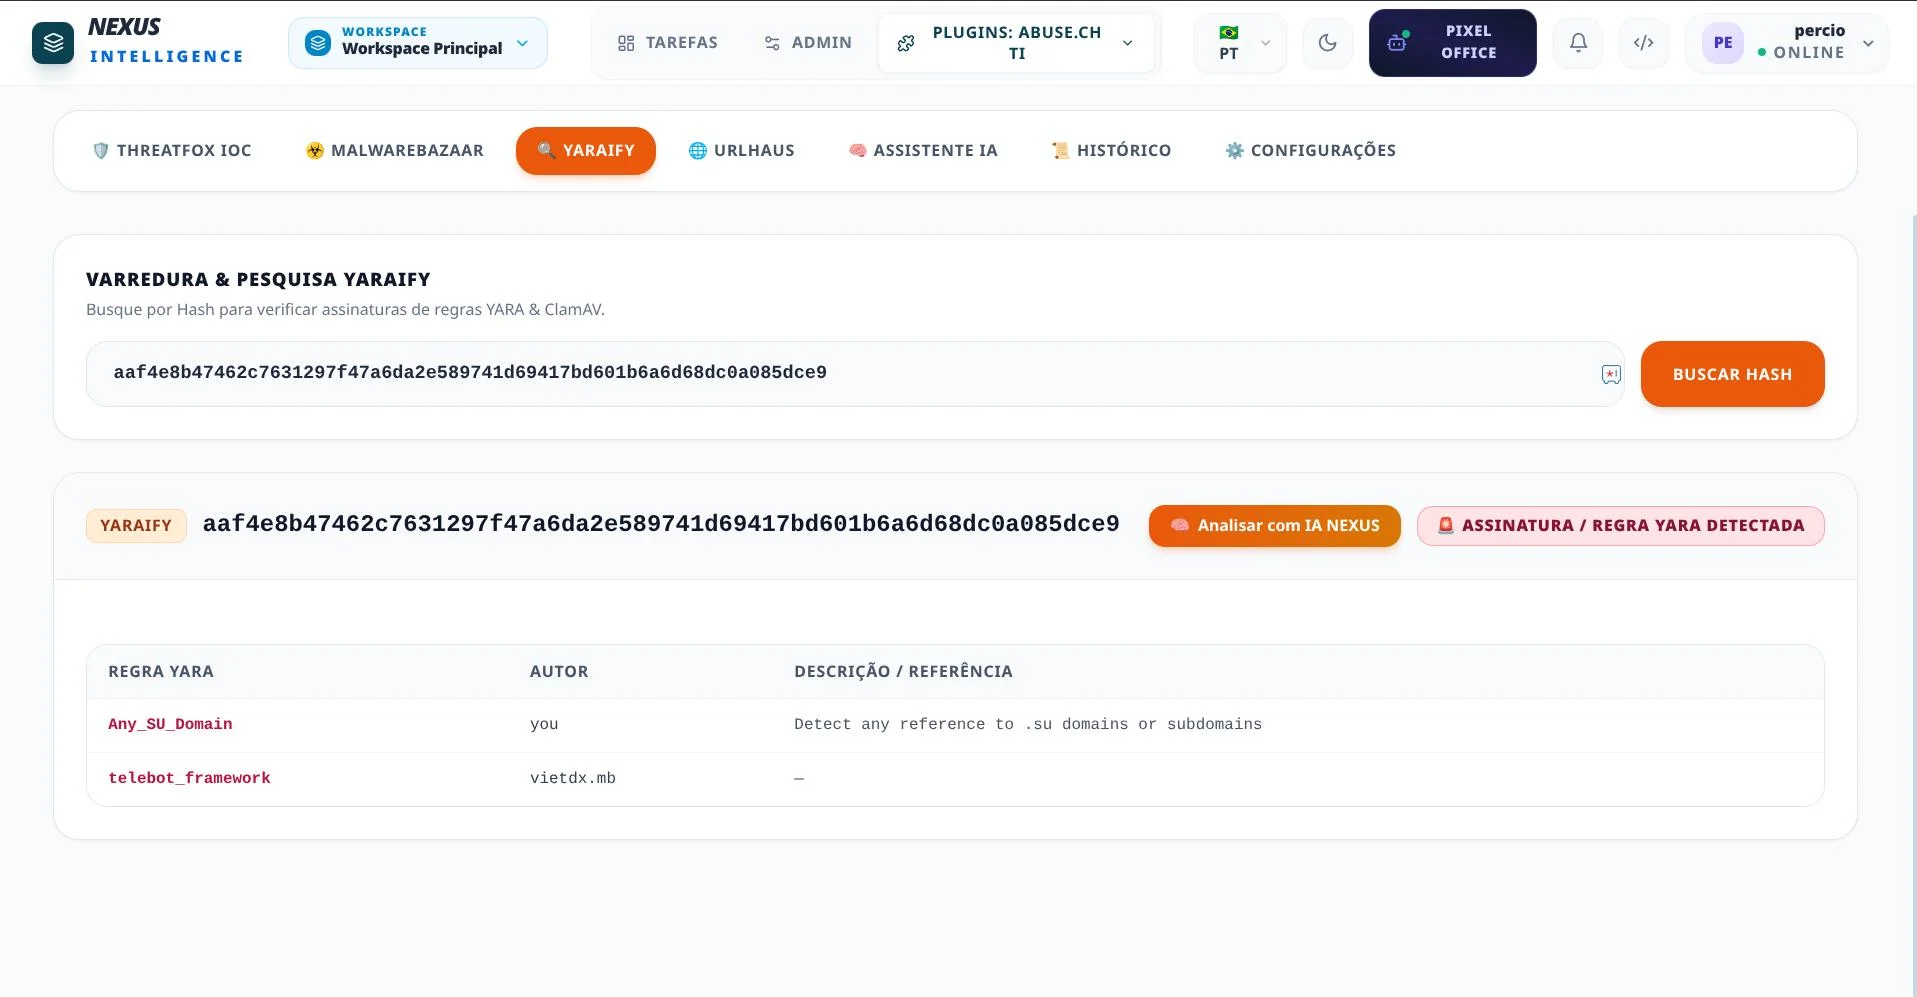
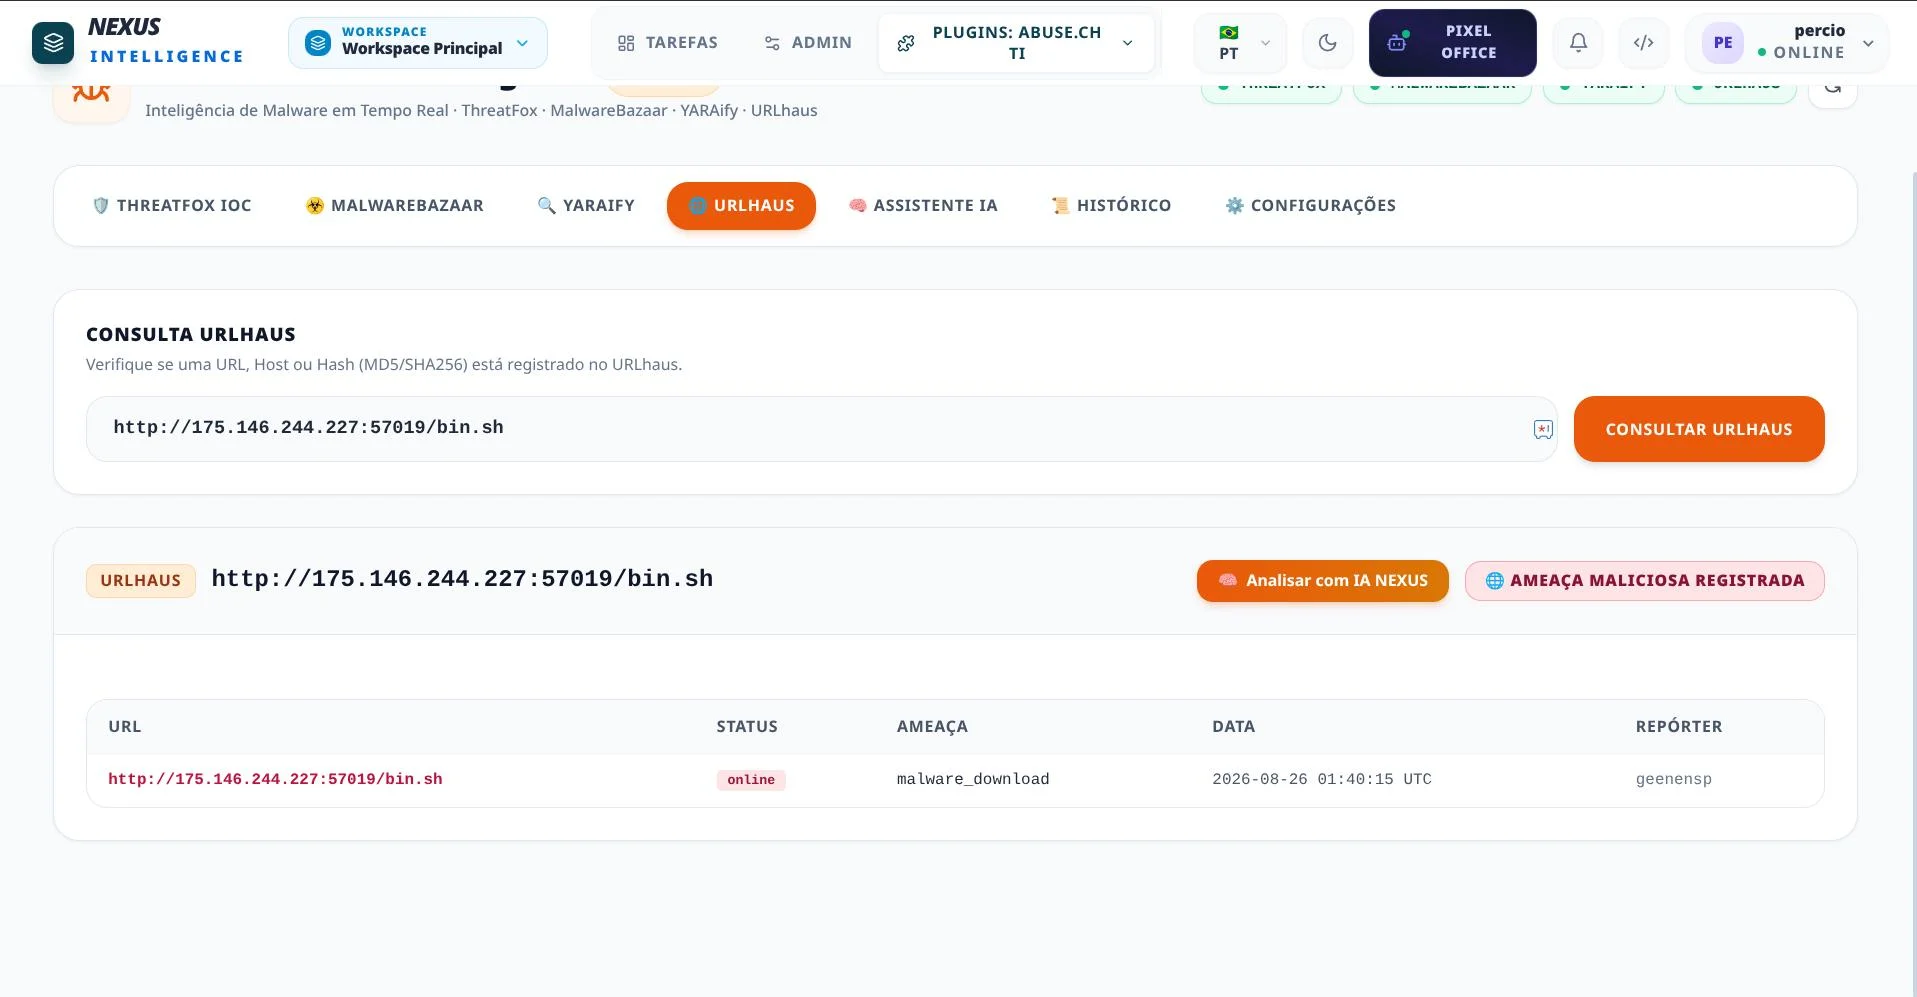
- ThreatFox: consulta de IOCs (IPs, domínios, hashes, URLs) com identificação de C2, famílias de malware, níveis de confiança e datas de registro. - MalwareBazaar: consulta de amostras por hash MD5/SHA1/SHA256, metadados de executáveis, tipo MIME, método de entrega e repórter. - YARAify: pesquisa de assinaturas de regras YARA comunitárias e motor ClamAV, além de suporte a upload multipart para escaneamento. - URLhaus: verificação de URLs ativas e hosts distribuidores de payloads maliciosos.
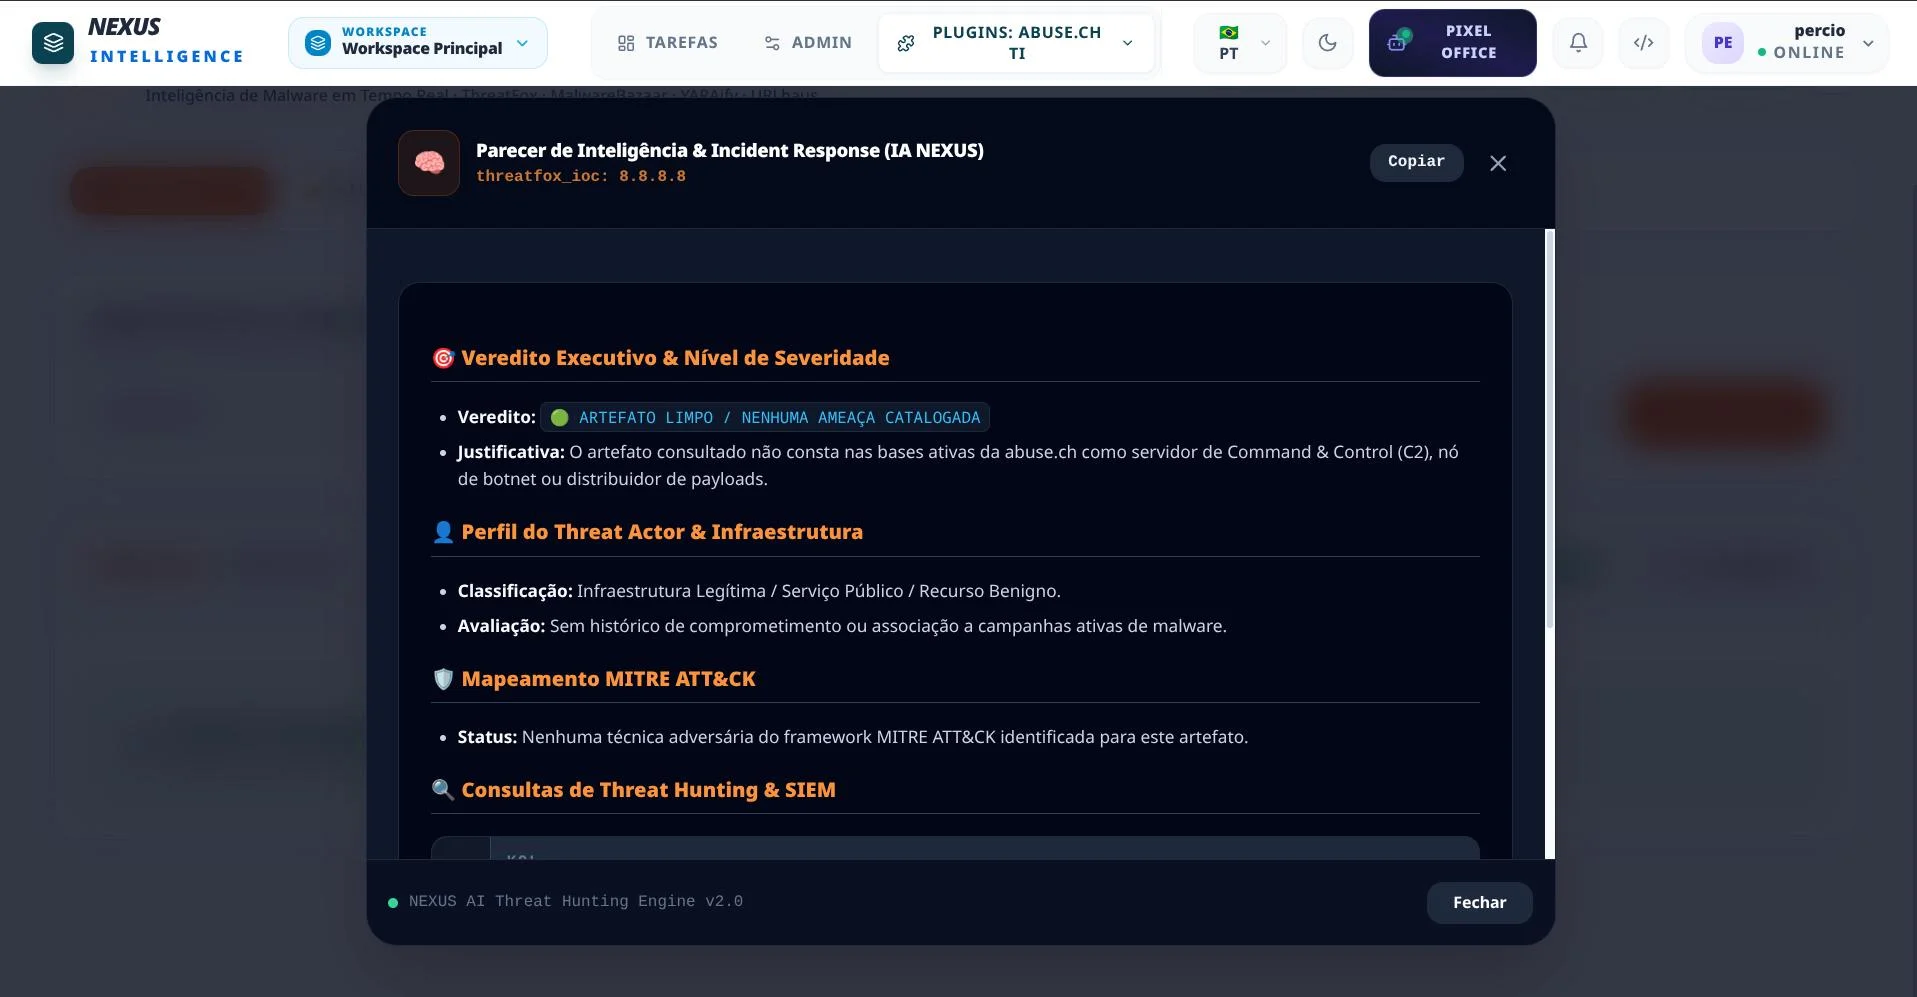
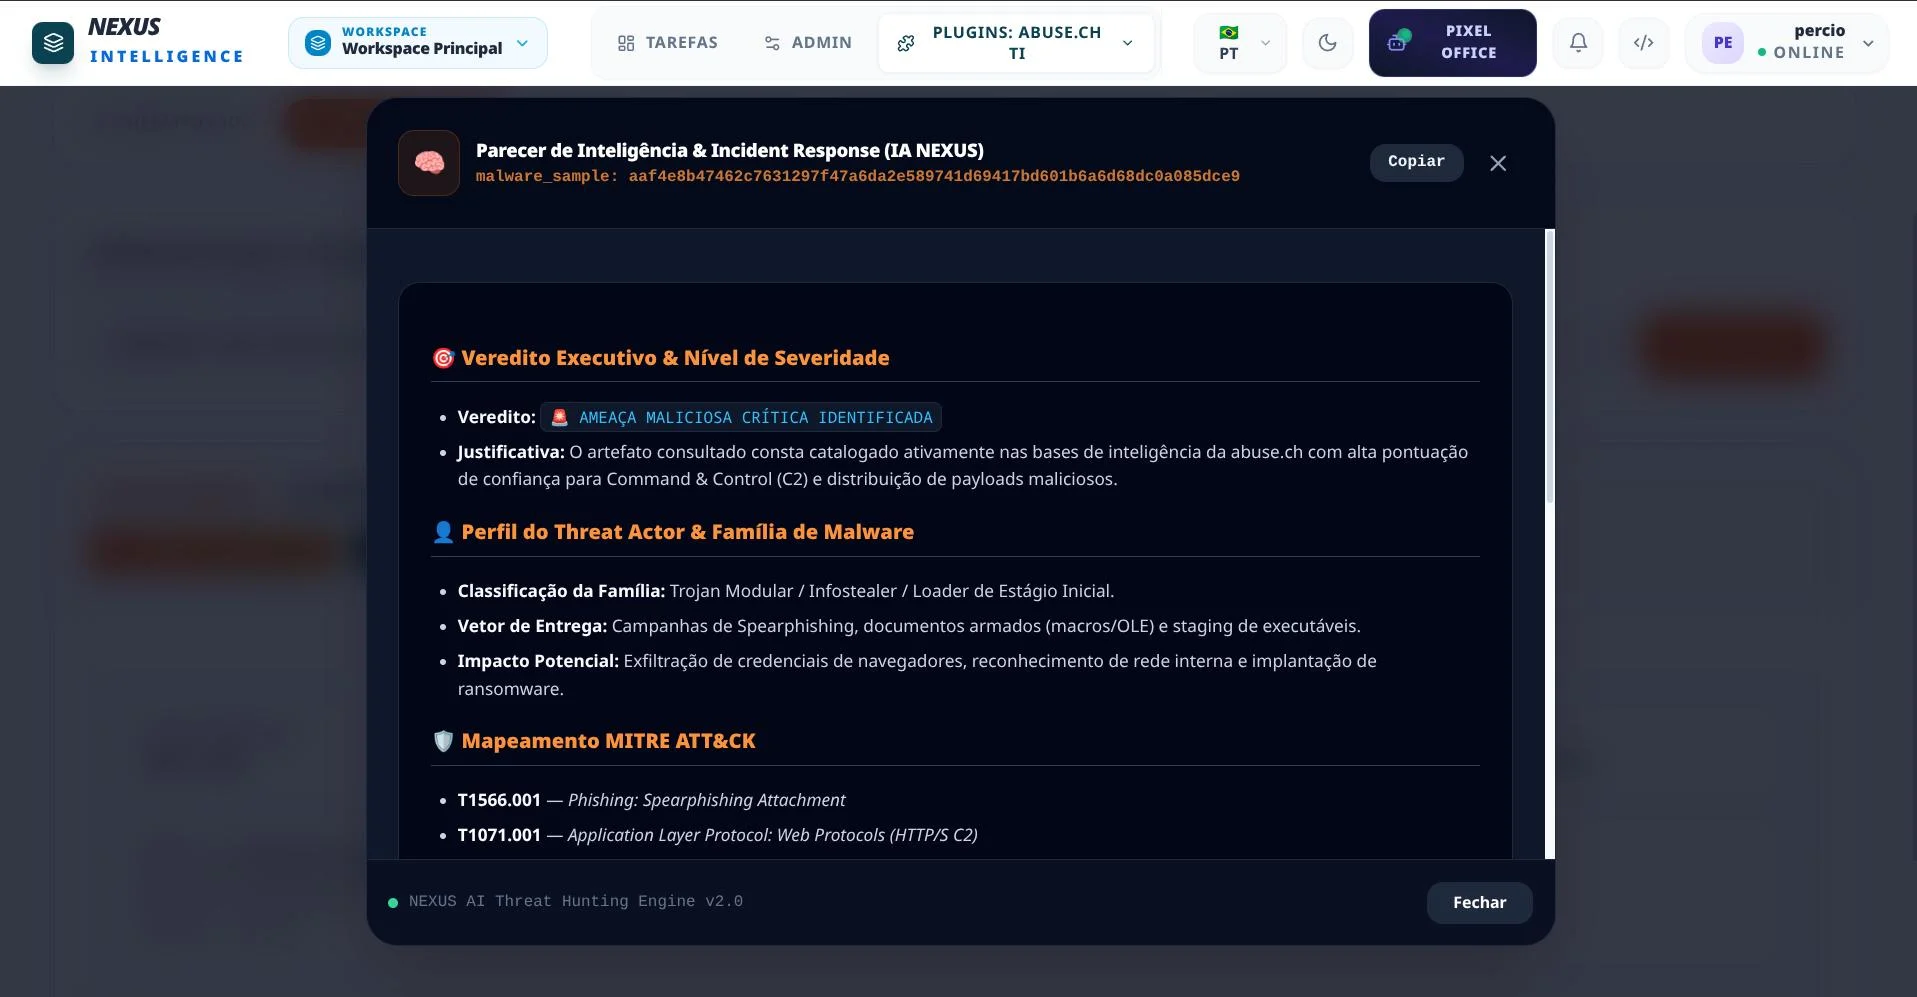
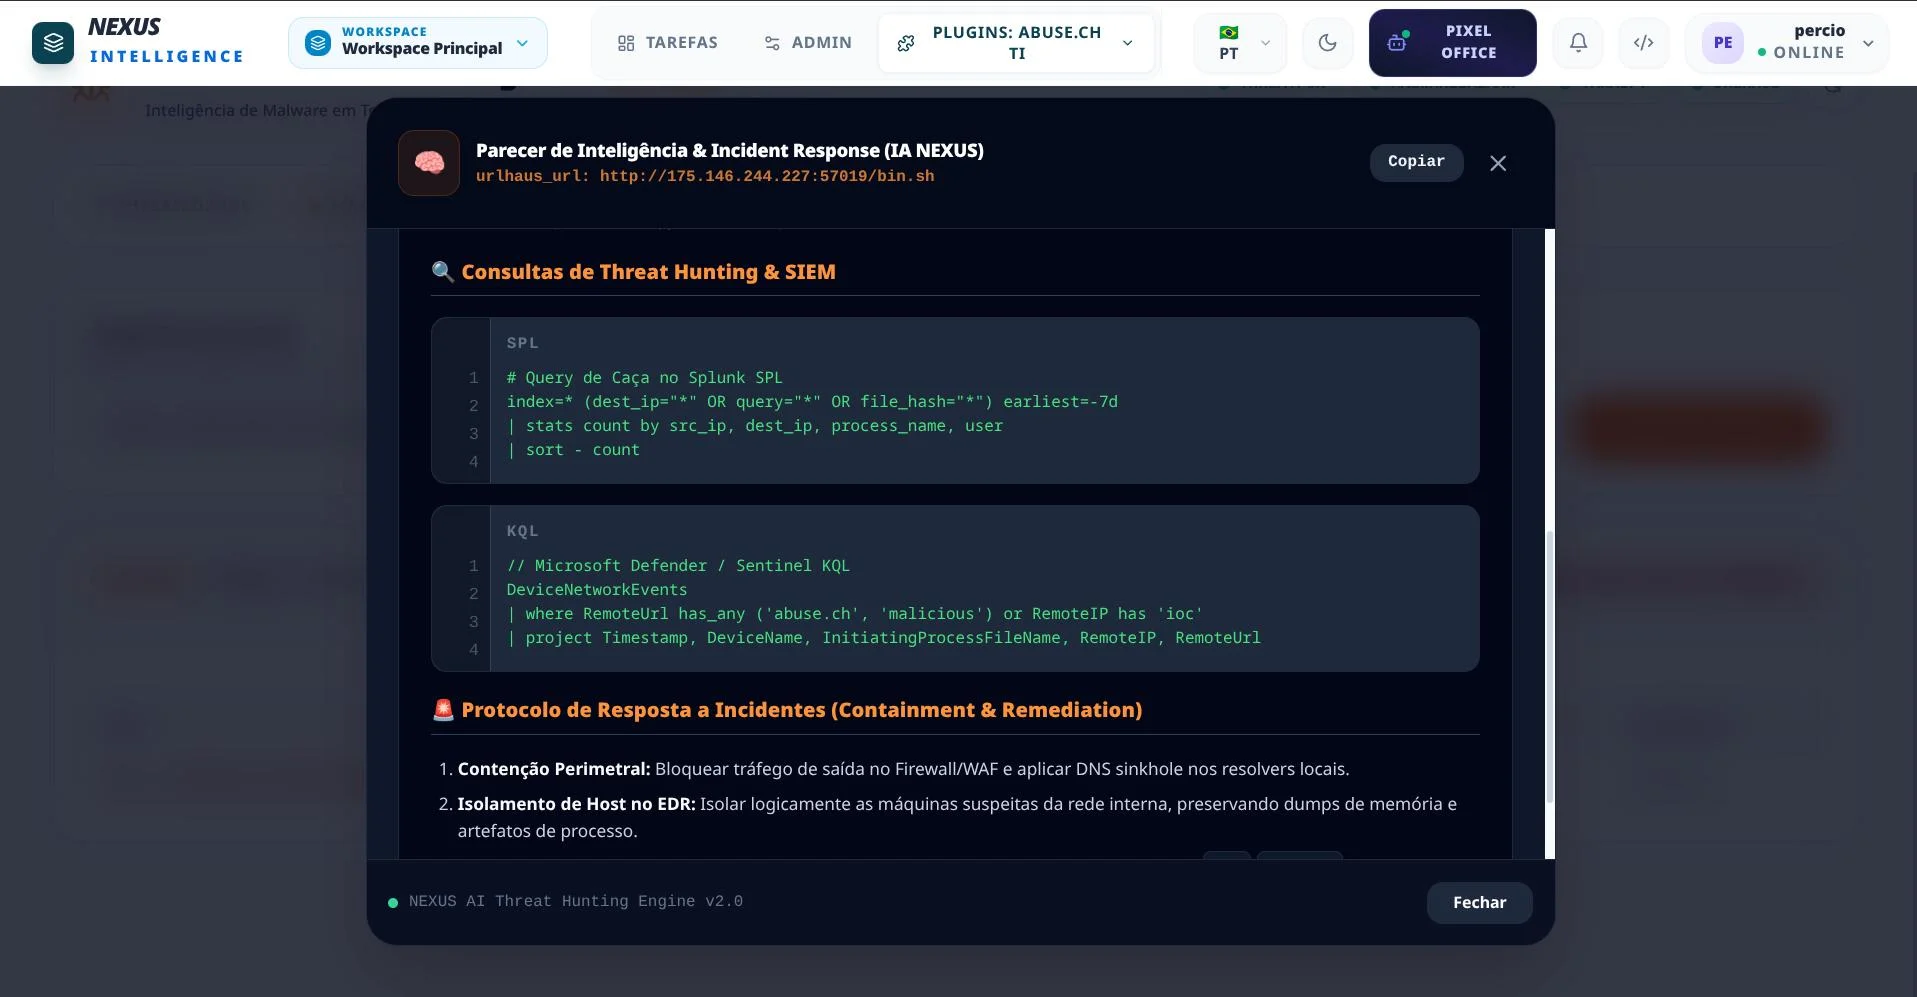
- Triagem Forense em 1 Clique: Gera veredito executivo com nível de severidade (incluindo detecção de artefatos limpos como 8.8.8.8). - Mapeamento MITRE ATT&CK: Vinculação automática com técnicas adversárias (T1566, T1071, T1059, T1027). - Consultas de Threat Hunting para SIEM: Queries prontas para Splunk SPL, Elastic KQL, Suricata e Microsoft Defender KQL. - Playbook de Incident Response (IR): Ações de contenção perimetral, isolamento em EDR e remediação de persistência. - Gerador de Regras YARA v4: Criação de regras de detecção de alta fidelidade a partir de hashes e metadados de amostras.
- Tabela abusech_cache (id, kind, query_key, status, http_code, data, updated_at; TTL de 7 dias com bypass via parâmetro force). - Tabela abusech_history (id, provider, query_type, query_val, status, created_at) para auditoria completa de consultas.
- Enricher prioritário (prioridade 60) que monitora artefatos (hash, domain, ip, url) em tarefas e comentários, gerando alertas críticos (MalwareBazaar) e altos (ThreatFox).
- Visualização com renderização rica em Markdown (marked.js). - Modal em alta prioridade (z-[99999]) para visualização imediata do parecer forense da IA. - Abas especializadas para ThreatFox, MalwareBazaar, YARAify, URLhaus, Assistente IA, Histórico e Configurações.
- /threatfox <IOC>, /bazaar <HASH>, /yaraify <HASH>, /urlhaus <URL> e /abusech-ai <IOC>.
Stack e ferramentas
- PHP 8.3 (Plain PHP / Modular Architecture)
- MySQL 8 (PDO Singleton, tabelas
abusech_cacheeabusech_history) - Alpine.js v3 + Tailwind CSS + Marked.js
- Motor de IA NEXUS (
run_local_opencode/ AI Hub / Heuristic Engine) - cURL Client com timeouts seguros e suporte a Auth-Key unificada
Tags operacionais
- Threat Intelligence
- Malware
- OSINT
- IOC
- YARA
- abuse.ch
- IA
- Plugin NEXUS
Resultado operacional
- Triagem forense e decisão de bloqueio de ameaças em segundos diretamente no painel NEXUS.
- Regras YARA v4 e queries SIEM geradas instantaneamente para conter campanhas ativas de malware.
- Enriquecimento automático de telemetria sem onerar as APIs públicas graças ao cache resiliente de 7 dias.
Andamento no GitHub (issues)
Painel em tempo real com as issues mais recentes do repositório.
live feed
abrir issues no githubcarregando andamento...
não foi possivel carregar as issues agora. abra no github pelo link acima.
Resultados reais
Hub avançado de Threat Intelligence & Threat Hunting com IA que integra as quatro APIs abertas da iniciativa abuse.ch (ThreatFox, MalwareBazaar, YARAify e URLhaus) e o motor de IA do NEXUS com triagem forense automatizada, mapeamento MITRE ATT&CK, hunting queries para SIEM, gerador de regras YARA v4 e cache local de 7 dias.
Arquitetura e organização
- PHP 8
- MySQL 8
- Alpine.js
- Tailwind CSS
- NEXUS AI
- Plugin NEXUS
Execução e operação
O projeto segue fluxo reprodutível de execução com validação técnica em ambiente de produção/similar.
Screenshots
Falar sobre este projeto
Aplique este modelo no seu ambiente e acelere a entrega com consistência técnica.