Quedas Misteriosas do Outlook em Rede Corporativa#
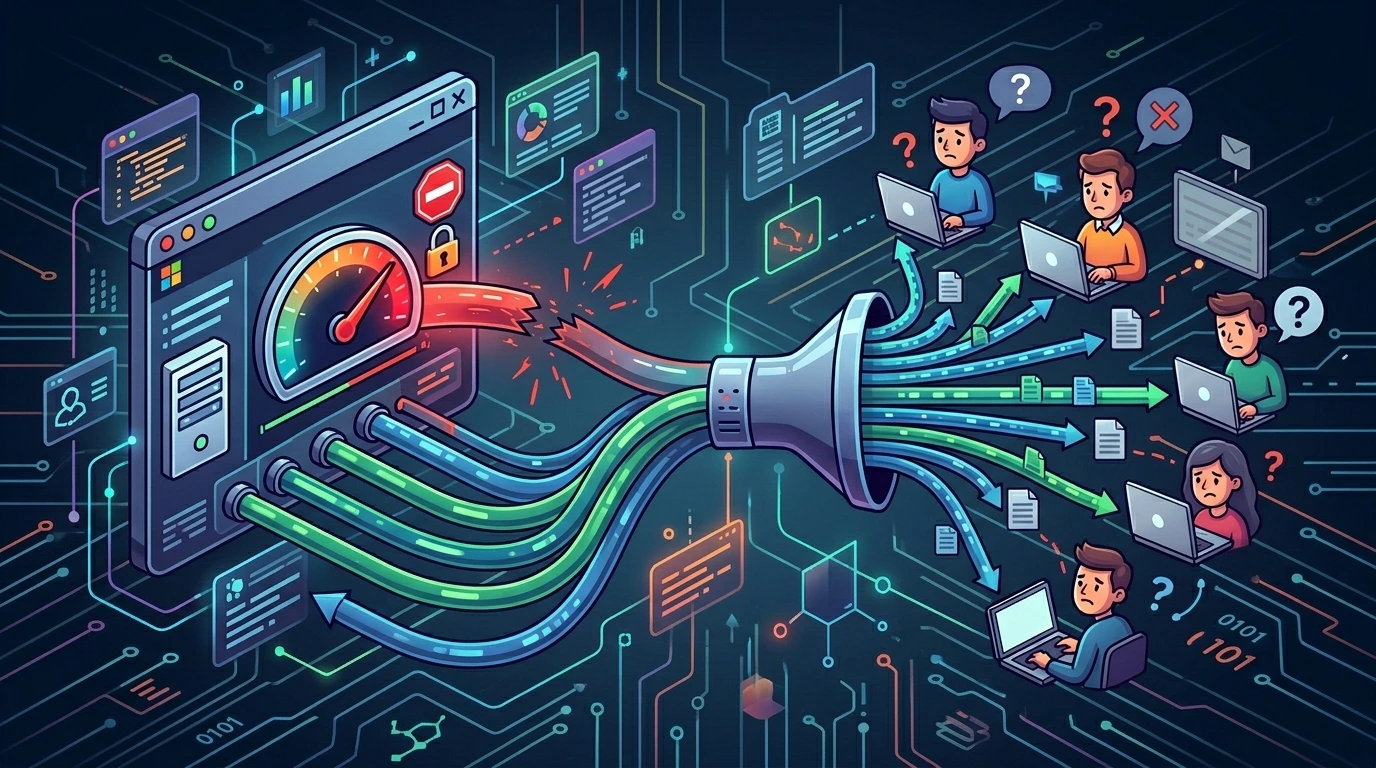
Nesta auditoria técnica eu analisei um caso complexo de instabilidade de correio eletrônico que frequentemente confunde administradores de rede. Vários usuários em um escritório corporativo relataram que seus clientes Microsoft Outlook exibiam alternadamente mensagens de status como Disconnected, Trying to connect... ou solicitavam credenciais com o aviso Need Password de maneira intermitente e sem padrão evidente.
A primeira suspeita comum recai sobre a rede local, switches, oscilações no link ou problemas individuais de profiles do Outlook. Contudo, em redes com alta concentração de estações sob um único endereço IP de saída, a causa raiz costuma residir nos limites de conexões e políticas de throttling aplicados no servidor de e-mail (Exchange Server).
1. O cenário de rede e o sintoma#
O ambiente sob análise contava com as seguintes características de infraestrutura:
- Rede corporativa local com dezenas de estações rodando Windows e clientes Outlook instalados;
- Saída única para a internet através de um único IP público configurado por Network Address Translation (NAT);
- Servidor Exchange local (On-Premises) ou hospedado remotamente, recebendo todas as requisições de e-mail;
- Instabilidades concentradas principalmente nos horários de pico, como o início do expediente às 08:00 ou pós-intervalos.
O sintoma clássico é a desconexão em massa ou em blocos de usuários. Enquanto algumas máquinas funcionam sem problemas, outras na mesma mesa perdem a conectividade de forma aparentemente aleatória.
2. Por que o Outlook desconecta? A culpa é do servidor#
O Outlook atua como cliente e tenta manter conexões persistentes abertas para sincronizar pastas, calendário e informações de disponibilidade. O gargalo operacional ocorre no Exchange Server. Sob uma topologia NAT, todas as requisições das estações de trabalho chegam ao servidor compartilhando o mesmo IP de origem:
Estação A (192.168.1.10) → NAT → IP Público: 203.0.113.50 → Exchange
Estação B (192.168.1.11) → NAT → IP Público: 203.0.113.50 → Exchange
Estação C (192.168.1.12) → NAT → IP Público: 203.0.113.50 → Exchange
...
Estação N (192.168.1.N) → NAT → IP Público: 203.0.113.50 → Exchange
Para os daemons de recebimento do Exchange, não são dezenas de usuários independentes que estão conectando, mas sim uma única máquina remota (203.0.113.50) abrindo centenas de conexões concorrentes. O Exchange interpreta essa inundação de conexões como um padrão malicioso - como um ataque de negação de serviço (DoS) ou varredura de senhas (account harvesting) - e começa a rejeitar as conexões subsequentes.
3. Diagnóstico inicial e coleta forense de logs#
O primeiro passo do diagnóstico é inspecionar os logs de erro no servidor Exchange. O Log de Eventos do Windows (Event Viewer) sob o escopo Application registrará erros do MSExchange com códigos específicos:
Event ID: 4999
Source: MSExchange Common
Category: General
Type: Error
Description: Watson report about to be sent for process id: 12345,
with parameters: E12IIS, c-RTCComponent-CalendarProvider,
System.Web.HttpException, The connection limit for the IP address
203.0.113.50 has been exceeded.
Além do Visualizador de Eventos, os logs do Internet Information Services (IIS) - que hospeda os endpoints HTTP do Exchange (como MAPI e EWS) - exibirão respostas com o status HTTP 429:
2025-05-01 08:00:15 203.0.113.50 POST /mapi/emsmdb/ - 443 - 203.0.113.50 MSRPC/... 429 0 64 150
# HTTP 429 Too Many Requests -> Conexão sob throttling ativo do servidor
Essas evidências comprovam que a desconexão não se deve a falhas físicas do link de internet, mas sim a uma rejeição programática do servidor web de correio.
4. Identificação dos protocolos utilizados#
A correção a ser aplicada depende do protocolo configurado nos clientes Outlook. No Exchange Management Shell (EMS), a auditoria do status dos componentes e a verificação dos limites vigentes é feita com os cmdlets:
# Verificar o estado operacional dos componentes do Exchange
Get-ServerComponentState -Identity EXCHANGE_SERVER | Select-Object Component, State

# Auditar configurações atuais do IMAP4
Get-ImapSettings | Select-Object MaxConnectionsFromSingleIP, MaxConnections

# Auditar configurações atuais do POP3
Get-PopSettings | Select-Object MaxConnectionsFromSingleIP, MaxConnections

# Listar configurações globais de Throttling do Exchange
Get-ThrottlingPolicy | Select-Object Name, RCAMaxConcurrency, EWSMaxConcurrency, OWAMaxConcurrency
Identifique qual o canal de entrega está sendo consumido de acordo com a tabela abaixo:
| Protocolo | Tipo de Conexão no Outlook | Carga de Trabalho (Exchange) |
|---|---|---|
| MAPI/HTTP ou MAPI/RPC | Perfil Exchange Corporativo | RCA (Remote Client Access) |
| EWS | Serviços de Calendário, Out of Office (OOF) | EWS (Exchange Web Services) |
| IMAP | Configuração manual IMAP | IMAP |
| POP3 | Configuração manual POP | POP |
| ActiveSync | Outlook Mobile / Smartphones | EAS (Exchange ActiveSync) |
5. Verificação de DNS e resolução de autodiscover#
A integridade do serviço DNS é fundamental para garantir que as estações resolvam corretamente os caminhos dos servidores e localizem o serviço de descoberta automática (Autodiscover). Se o Autodiscover falhar, o Outlook perderá as rotas do endpoint MAPI e tentará reconectar constantemente, estourando os limites de conexões.
Execute a verificação de registros DNS usando o PowerShell:
# Validar resolução do hostname principal do Exchange
Resolve-DnsName mail.empresa.com -Type A

# Validar o registro MX responsável pelo apontamento de e-mails
Resolve-DnsName mail.empresa.com -Type MX

# Validar o registro de Autodiscover SRV interno e externo
Resolve-DnsName _autodiscover._tcp.empresa.com -Type SRV
Após atestar as respostas de DNS, valide a saúde geral dos serviços de descoberta do próprio servidor Exchange:
# Executar verificação de saúde do serviço Autodiscover no Exchange
Test-ServiceHealth -Identity EXCHANGE_SERVER
6. Verificação e saúde de outros serviços do exchange e IIS#
Muitas vezes, quedas de conexão ocorrem em cascata porque serviços interdependentes do Exchange (como o IIS ou o acesso ao Active Directory) estão sobrecarregados ou parados, fazendo com que o servidor ative mecanismos preventivos de contenção de tráfego.
Verifique o status de todos os daemons críticos do Microsoft Exchange:
# Listar status de todos os serviços iniciados com MSExchange
Get-Service MSExchange* | Select-Object Name, Status, StartType
A seguir, verifique a integridade do Servidor Web IIS (Serviço de Publicação da World Wide Web), que serve de transporte para MAPI e EWS:
# Verificar o status de execução do IIS
Get-Service W3SVC
Por fim, certifique-se de que o servidor Exchange está conseguindo se comunicar e consultar o catálogo global do Active Directory sem restrições de latência:
# Testar conectividade com o Domain Controller local
nltest /dsgetdc:empresa.com
7. Verificação de regras de firewall e portas#
A verificação do Firewall do Windows Server e das portas de rede locais permite assegurar que nenhuma regra de bloqueio parcial ou filtro de segurança por IP está interferindo nas sessões persistentes de e-mail.
Audite as regras ativas no Firewall do Windows via PowerShell:
# Listar todas as regras de firewall ativas no host
Get-NetFirewallRule | Where-Object { $_.Enabled -eq 'True' } | Select-Object DisplayName, Direction, Action
Adicionalmente, verifique quais portas TCP estão efetivamente no estado LISTENING (escuta) e prontas para receber conexões externas no servidor Exchange:
# Listar conexões e portas em escuta usando netstat
netstat -an | findstr "LISTENING"
Portas essenciais que devem estar abertas incluem 80, 443 (para MAPI/HTTP, EWS, OWA), 143, 993 (para IMAP) e 110, 995 (para POP3).
8. Verificação de SSL/TLS e certificados do servidor#
Se o certificado SSL/TLS associado aos serviços do Exchange estiver vencido ou apresentar incompatibilidade com os algoritmos de segurança dos clientes modernos, o canal HTTPS falhará silenciosamente no handshake, forçando reconexões cíclicas e acumulando sessões sob o IP público NAT.
Liste e inspecione os certificados de segurança locais do Exchange:
# Visualizar detalhes de impressão digital, assunto e validade de certificados
Get-ExchangeCertificate | Select-Object Thumbprint, Subject, NotAfter
Para buscar proativamente por certificados próximos do vencimento (menos de 30 dias de validade restante), rode:
# Localizar certificados que expiram nos próximos 30 dias
Get-ExchangeCertificate | Where-Object { $_.NotAfter -lt (Get-Date).AddDays(30) }
Para validar a integridade de entrega de fora do servidor, execute uma verificação manual de conexão criptografada no endpoint do TLS:
# Testar conexão TLS via OpenSSL
openssl s_client -connect mail.empresa.com:587 -starttls smtp
9. Verificação de performance e recursos do sistema#
O esgotamento de CPU, memória RAM ou tamanho de fila de processamento no Exchange pode fazer com que o servidor passe a aplicar restrições de throttling severas para preservar a estabilidade da máquina.
Use os comandos do PowerShell para extrair o status operacional e de recursos do host:
# Verificar saúde geral de componentes de caixa postal do servidor Exchange
Get-ServerHealth -Identity EXCHANGE -HealthSet "Exchange2016-Mailbox"

# Verificar uso de RAM física alocada para processos do Exchange
Get-Process -Name "MSExchange*" | Select-Object Name, WorkingSet64

# Verificar métricas de processamento da fila de transporte do servidor
Get-ExchangeDiagnosticInfo -Server EXCH -Process EdgeTransport -Component QueueMetrics
10. Auditoria e monitoramento de logs de segurança#
Uma inundação repentina de conexões a partir do mesmo IP corporativo pode indicar tentativas persistentes de força bruta ou logins maliciosos com contas invadidas no escritório, acionando políticas automáticas de segurança.
Monitore tentativas de login falhas nos logs de auditoria do sistema:
# Listar as últimas 100 falhas de auditoria de login
Get-EventLog -LogName Security -Newest 100 | Where-Object { $_.EntryType -eq "Failure Audit" }
A seguir, verifique se existem contas corporativas bloqueadas temporariamente por tentativas repetitivas de logon no Active Directory:
# Localizar usuários bloqueados por segurança
Search-ADAccount -LockedOut | Select-Object Name, SamAccountName
Para visualizar auditorias genéricas gerais recentes, execute:
# Listar os últimos 50 eventos gerais de segurança
Get-EventLog -LogName Security -Newest 50
11. Planejamento de backup pré-configuração#
Antes de aplicar qualquer alteração nos limites ou criar novas políticas no Exchange Server, é mandatório realizar backups das configurações vigentes no sistema para assegurar a possibilidade de reverter alterações críticas se necessário.
Procedimento de backup de parâmetros e configuração#
Crie um diretório de backup seguro em C:/backup/ e exporte o estado atual das configurações executando:
# 1. Exportar configurações de IMAP
Get-ImapSettings | Export-Csv -Path "C:\backup\ImapSettings.csv"

# 2. Exportar configurações de POP3
Get-PopSettings | Export-Csv -Path "C:\backup\PopSettings.csv"

# 3. Exportar políticas de throttling atuais
Get-ThrottlingPolicy | Export-Csv -Path "C:\backup\ThrottlingPolicy-$(Get-Date -Format yyyyMMdd).csv"

# 4. Criar um snapshot do estado de sessão do Exchange
Export-PSSession -Session (New-PSSession -ComputerName EXCHANGE) -OutputModule "C:\backup\ExchangeSession"
Os arquivos de backup salvos em C:/backup/ servirão como baseline para a restauração.
12. Ajuste de maxconnectionsfromsingleip para IMAP e POP3#
Se os perfis de usuários no escritório utilizam conexões manuais via IMAP ou POP3, o Exchange limita nativamente as conexões concorrentes por IP a valores muito baixos (geralmente limitados a 10 conexões simultâneas).
# Verificar limite de conexão IMAP por IP
Get-ImapSettings | Select-Object MaxConnectionsFromSingleIP
# MaxConnectionsFromSingleIP : 10 (Limite padrão corporativo restritivo)
Cálculo do limite ajustado#
Para estimar um valor de limite seguro para o cenário NAT, use a seguinte fórmula:
Usuários simultâneos ativos no pico: 50
Conexões de pastas concorrentes por cliente Outlook (Inbox, Sent, Lixeira): ~3
Conexões mínimas necessárias do IP de NAT: 50 × 3 = 150
Limite seguro recomendado (+30% de margem): 150 × 1.3 ≈ 200
Aplique o novo teto de limites e reinicie os daemons correspondentes:
# Aplicar novo limite para conexões IMAP por IP
Set-ImapSettings -MaxConnectionsFromSingleIP 200

# Aplicar novo limite para conexões POP3 por IP (se aplicável)
Set-PopSettings -MaxConnectionsFromSingleIP 200

# Reiniciar serviços IMAP e POP3 do Exchange
Restart-Service MSExchangeIMAP4
Restart-Service MSExchangeIMAP4BE
Restart-Service MSExchangePOP3
Restart-Service MSExchangePOP3BE
13. Políticas de throttling de clientes para MAPI, EWS e RCA#
Para conexões corporativas tradicionais que operam sob MAPI sobre HTTP (RCA) ou utilizam serviços web do Exchange (EWS), o servidor aplica o sistema de Client Throttling Policies. O limite global padrão limita a concorrência a valores baixos por usuário.
Verifique os limites da política global padrão:
Get-ThrottlingPolicy -Identity "GlobalThrottlingPolicy_*" | Select-Object Name, RCAMaxConcurrency, EWSMaxConcurrency, OWAMaxConcurrency, EASMaxConcurrency
# RCAMaxConcurrency : 20
# EWSMaxConcurrency : 10
# OWAMaxConcurrency : 5
Criar e aplicar uma política customizada#
Crie uma nova política de throttling parametrizada para tolerar o tráfego concentrado da rede NAT sem saturar a CPU do servidor Exchange:
# Criar política customizada expandida
New-ThrottlingPolicy -Name "PoliticaCorporativaNAT" `
  -RCAMaxConcurrency 100 `
  -EWSMaxConcurrency 50 `
  -OWAMaxConcurrency 20 `
  -EASMaxConcurrency 20
Associe a nova política criada aos usuários da organização ou a contas de serviço de alta demanda:
# Associar a política a uma caixa postal específica
Set-ThrottlingPolicyAssociation -Identity "usuario@empresa.com.br" -ThrottlingPolicy "PoliticaCorporativaNAT"

# Associar em lote para todos os usuários de uma Unidade Organizacional (OU)
Get-Mailbox -OrganizationalUnit "OU=Financeiro,DC=empresa,DC=com,DC=br" | Set-ThrottlingPolicyAssociation -ThrottlingPolicy "PoliticaCorporativaNAT"
Para auditar quais usuários já contam com associações de políticas personalizadas ativas no Active Directory, rode:
# Exibir usuários com políticas customizadas
Get-ThrottlingPolicyAssociation | Where-Object { $_.ThrottlingPolicy -ne $null } | Select-Object Identity, ThrottlingPolicy
14. Procedimento de validação pós-configuração#
Após efetuar as alterações de limites do IMAP/POP ou associar as novas políticas de throttling, execute um roteiro de validação estruturado para confirmar a estabilidade da pilha de conectividade do Exchange.
Rode os comandos de auditoria pós-aplicação no PowerShell:
# 1. Validar se o limite de conexões por IP foi atualizado em produção
Get-ImapSettings | Select-Object MaxConnectionsFromSingleIP

# 2. Consultar logs de eventos recentes em busca de erros recorrentes de throttling
Get-EventLog -LogName Application -Source "MSExchange*" -Newest 50 | Where-Object { $_.EntryType -eq "Error" }

# 3. Monitorar diagnósticos ativos de contenção de recursos do Exchange
Get-ExchangeDiagnosticInfo -Server EXCH -Process EdgeTransport -Component ResourceThrottling
Etapa de Teste Manual: Solicite que de 3 a 5 usuários situados em diferentes mesas no escritório corporativo abram e fechem seus clientes Outlook simultaneamente. Verifique se o status do cliente se mantém em Connected to Microsoft Exchange e certifique-se de que nenhuma nova entrada de erro com HTTP 429 ou estouro de conexões seja registrada nos logs do IIS.
15. Estratégia de monitoramento contínuo#
Para evitar novas interrupções inesperadas de conectividade caso a empresa contrate mais funcionários e aumente o volume de tráfego NAT, implemente uma rotina automatizada de monitoramento.
Crie o script PowerShell de verificação de limites em C:/backup/monitor-exchange.ps1:
# Script de validação de políticas de throttling
$throttle = Get-ThrottlingPolicy | Where-Object { $_.Name -like "GlobalThrottlingPolicy*" }
if ($throttle.RCAMaxConcurrency -lt 20) {
    Write-Warning "AVISO: RCAMaxConcurrency abaixo do recomendado: $($throttle.RCAMaxConcurrency)"
} else {
    Write-Output "Status das Políticas de Throttling do Exchange: OK"
}
Agende a execução periódica do script de verificação no Agendador de Tarefas do Windows (Task Scheduler) para rodar uma vez por dia, ou integre as consultas em soluções ativas de monitoramento de infraestrutura (como Zabbix, Grafana ou Prometheus).
16. Roteiro de rollback e reversão de emergência#
Caso ocorra um comportamento instável de consumo excessivo de hardware no Exchange Server após a ampliação dos limites, reverta a configuração imediatamente para os valores originais seguros.
Use o roteiro de comandos abaixo no Exchange Management Shell (EMS):
# 1. Reverter limites do serviço IMAP
Set-ImapSettings -MaxConnectionsFromSingleIP 10

# 2. Reverter limites do serviço POP3
Set-PopSettings -MaxConnectionsFromSingleIP 10

# 3. Remover associação da política de throttling customizada das caixas postais
Get-Mailbox -ResultSize Unlimited | Set-ThrottlingPolicyAssociation -ThrottlingPolicy $null

# 4. Remover a política de throttling criada do Active Directory
Remove-ThrottlingPolicy -Identity "PoliticaCorporativaNAT" -Confirm:$false

# 5. Reiniciar os serviços de e-mail para limpar as sessões ativas em memória
Restart-Service MSExchangeIMAP4, MSExchangeIMAP4BE, MSExchangePOP3, MSExchangePOP3BE
17. Checklist de troubleshooting de conectividade exchange#
Utilize este checklist sequencial durante a triagem de incidentes de quedas de conexão do Outlook sob IP NAT compartilhado:
- [ ] Diagnóstico Geral: Auditar logs de erros Application do Windows Server por eventos
MSExchange. - [ ] Análise Web: Consultar logs do IIS em busca de respostas com códigos de status HTTP
429ou503. - [ ] Mapeamento de IP: Confirmar o IP público de saída corporativo no NAT e identificar a presença de conexões concentradas.
- [ ] Backup Técnico: Executar exportação de baselines das configurações ativas do IMAP, POP3 e políticas de throttling para CSV.
- [ ] Ajuste IMAP/POP: Incrementar a diretiva
MaxConnectionsFromSingleIPno Exchange Management Shell. - [ ] Ajuste Throttling: Criar nova política de throttling de clientes e associar aos usuários de maior demanda.
- [ ] Auditoria de DNS: Validar os apontamentos do hostname do mail server e a presença dos registros SRV do Autodiscover.
- [ ] Auditoria de Serviços: Assegurar a integridade dos daemons
MSExchange*, IIS (W3SVC) e integração com Active Directory. - [ ] Auditoria de Criptografia: Verificar a data de validade dos certificados SSL locais e testar handshakes via OpenSSL.
- [ ] Monitoramento Pós-Ação: Validar a estabilidade de conexões e agendar monitoramentos contínuos de integridade.
18. Matriz de riscos de throttling e rede#
| Evento de Risco | Severidade | Descrição Técnica | Mitigação Técnica Recomendada |
|---|---|---|---|
| Bloqueio por Conexões Concorrentes | Alta | O estouro do limite de conexões por IP do IMAP/POP derruba os clientes Outlook de todo o escritório. | Aumentar o parâmetro MaxConnectionsFromSingleIP com base no volume estimado de conexões no pico. |
| Throttling do Exchange Ativo | Alta | Políticas corporativas padrão limitam sessões MAPI por usuário, rejeitando sincronizações do Outlook. | Implementar uma ThrottlingPolicy customizada e associar aos usuários afetados. |
| Certificados Expirados | Média | Falhas na renovação do certificado SSL geram recusas constantes de HTTPS no handshake TLS dos clientes. | Configurar avisos automáticos e scripts de verificação para expirações de certificados com menos de 30 dias. |
| Sobrecarga de Recursos do Host | Média | O aumento indiscriminado de limites pode saturar os recursos de CPU e RAM física do servidor. | Monitorar status e performance do Exchange usando o cmdlet Get-ServerHealth. |
| Desalinhamento do DNS / Autodiscover | Baixa | Alterações incorretas nos registros DNS impedem o Outlook de encontrar os caminhos locais do host. | Manter auditorias e resoluções periódicas nos registros A, MX e SRV do Autodiscover. |
Este artigo foi útil?
Deixe uma reação rápida para apoiar o conteúdo:
Veja também

Este post está licenciado sob CC BY-NC.
Comentários
Participe da discussão abaixo.
0 comentários