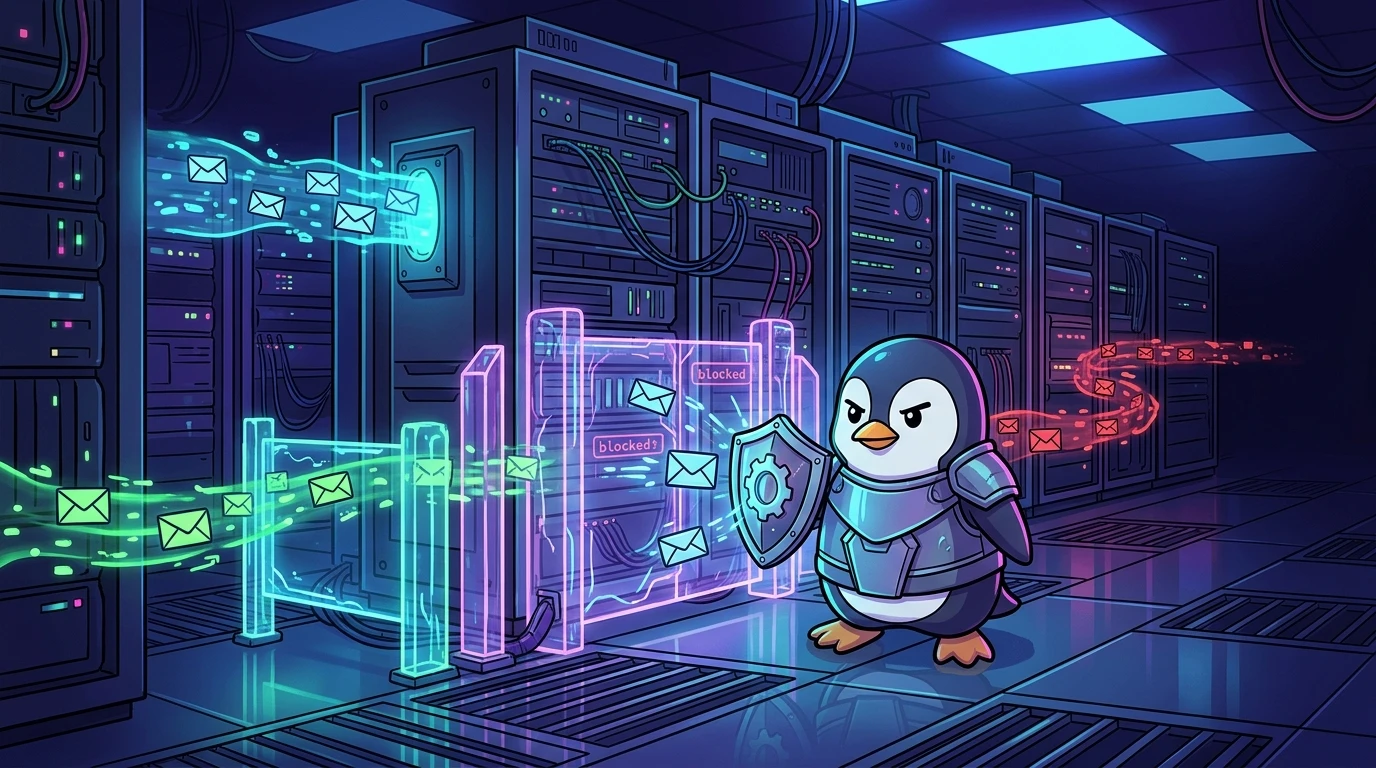
Quem gerencia servidores de e-mail no cPanel ou atende chamados de entrega de mensagens frequentemente se depara com um cenário frustrante: e-mails legítimos de um parceiro ou fornecedor são rejeitados pelo servidor, e a primeira atitude operacional é cadastrar o domínio na lista de permissões (whitelist) do painel.
No entanto, mesmo com o domínio liberado, as mensagens continuam sendo descartadas. Ao inspecionar o fluxo de transporte SMTP, fica evidente o motivo: a liberação foi configurada em uma camada de aplicação que a conexão de rede do remetente nem sequer chega a alcançar.
Abaixo, dissecamos a diferença técnica entre a checagem de RBL no Exim e os filtros de spam do cPanel (SpamAssassin), explorando a arquitetura interna das listas DNSBL (como o SPFBL Irondome), consultas forenses de registros TXT e como estruturar exceções sem comprometer a segurança do cluster.
1. O Procedimento Padrão: Whitelist no Filtro de Spam do cPanel#
A reação mais intuitiva ao ver um e-mail bloqueado é acessar a conta no cPanel:
- Abrir a seção E-mail > Spam Filters (Filtros de Spam).
- Acessar Whitelist (Emails Always Allowed) e clicar em Edit Spam Whitelist Settings.
- Adicionar uma nova entrada em
whitelist_fromcom o domínio de origem (como@dominio.com.br) ou o endereço completo (contato@dominio.com.br). - Salvar as alterações.
Em tese, isso deveria instruir o motor anti-spam a ignorar a pontuação de risco daquele remetente. Na prática, se o IP de origem estiver listado em uma blacklist global (RBL), a mensagem continua sendo descartada no ato da conexão.
2. A Causa Raiz: Bloqueio na Camada de Transporte (Exim + RBL)#
A pilha de recepção de e-mails em um servidor cPanel opera em duas etapas distintas:
- Camada de transporte (SMTP / Exim): assim que o servidor de origem inicia a conexão na porta 25, o Exim captura o IP do cliente antes de qualquer dado da mensagem ser transmitido. Nesse momento, ele consulta listas de bloqueio baseadas em DNS (RBLs/DNSBLs como Spamhaus, SpamCop ou SPFBL). Se o IP estiver listado, a conexão é encerrada imediatamente com um código de rejeição 550.
- Camada de aplicação e conteúdo (SpamAssassin): os filtros do cPanel só entram em ação após o término da transmissão do envelope e do corpo da mensagem. As regras de
whitelist_fromsão processadas nesta fase.
Se o Exim descarta a conexão na camada 1, o e-mail nunca chega à camada 2. Por consequência, a regra cadastrada no painel do cPanel torna-se inócua.
3. A Mecânica das RBLs/DNSBLs na Prática: Zonas, Bitmasks e o SPFBL Irondome#
Muitos administradores operam sob a premissa de que as listas de bloqueio são apenas agregadores estáticos de IPs. No entanto, sistemas modernos como o SPFBL Irondome utilizam redes colaborativas P2P e heurísticas multicamadas.
Diferente da Spamhaus, que separa suas listas em PBL (Policy Block List), SBL (Spam Block List) e XBL (Exploit Block List), o SPFBL adota uma arquitetura Single Zone, retornando o motivo da listagem por meio de bitmasks no octeto final (127.0.0.x).
Camadas de detecção do Irondome:#
- Banda Larga Residencial (Dynamic IPs): Detecção automática de faixas de IP residencial sem PTR configurado que não devem entregar e-mails diretamente ao MX.
- Reputação P2P Colaborativa: Rede de nós que reportam volume de spam em tempo real. Se um IP é sinalizado por múltiplos nós em curto intervalo, sua reputação colapsa.
- Assinaturas Heurísticas: Análise do envelope SMTP e cabeçalhos em busca de padrões de phishing e ofuscação.
4. Diagnóstico Forense no Terminal: Consultas A, TXT e FCrDNS (PTR)#
O código 127.0.0.x indica o status do bloqueio, mas o registro TXT descreve a justificativa técnica detalhada registrada no banco de dados da RBL:
dig +short -t TXT 4.3.2.1.dnsbl.spfbl.netO retorno trará a string descritiva do motivo do bloqueio, fundamental para embasar solicitações de remoção (delisting).
Além disso, verifique a conformidade com o FCrDNS (Forward Confirmed Reverse DNS):
# 1. Obter o PTR do IP de origem
dig +short -x 192.0.2.10

# 2. Confirmar se o hostname do PTR aponta de volta para o mesmo IP
dig +short A mail.origem.com
Se o PTR não bater exatamente com o registro A do hostname, a rejeição por RBL e SPF será inevitável.
5. Por Que Não Existe Whitelist de Domínio na Camada TCP/RBL#
A checagem de RBL acontece no handshake SMTP (RCPT TO / conexão inicial). O remetente informado no comando MAIL FROM: pode ser facilmente falsificado (spoofing).
Permitir que uma regra de domínio contornasse a RBL na porta 25 criaria uma brecha crítica: qualquer spammer poderia enviar milhões de e-mails forjando o domínio liberado no cabeçalho e contornando todas as defesas do servidor.
6. O Desafio dos Pools de Envio, IPs Rotativos e Relays Compartilhados#
Grandes provedores (como SendGrid, Mailchimp, Microsoft 365 e Google Workspace) utilizam milhares de servidores em pools rotativos.
Quando um único usuário daquele provedor comete abuso e dispara spam, a reputação daquele IP específico no pool pode ser degradada temporariamente. Em decorrência disso, envios legítimos que utilizam o mesmo pool acabam sendo rejeitados de forma intermitente.
7. Como Lidar com o Problema na Prática: Bypass Seguro no Exim e Recomendações#
Para resolver o problema mantendo o servidor seguro:
- Whitelist por IP no Exim (Nível Servidor): se o remetente utiliza IP fixo conhecido e confiável, adicione o IP em
/etc/trustedmailhostsou na lista de liberação de RBL no WHM (Exim Configuration Manager > Whitelist: IP addresses that are exempt from RBL checks). - Notificar o Remetente: oriente a equipe técnica do remetente a auditar o IP bloqueado utilizando
dig TXTe solicitar a deslistagem formal na RBL afetada. - Não Desative as RBLs: desativar as listas de bloqueio globais no Exim para resolver um caso isolado abrirá as portas para dezenas de milhares de spams diários em todas as caixas postais do servidor.
Este artigo foi útil?
Deixe uma reação rápida para apoiar o conteúdo:
Veja também

Este post está licenciado sob CC BY-NC.
Comentários
Participe da discussão abaixo.
0 comentários