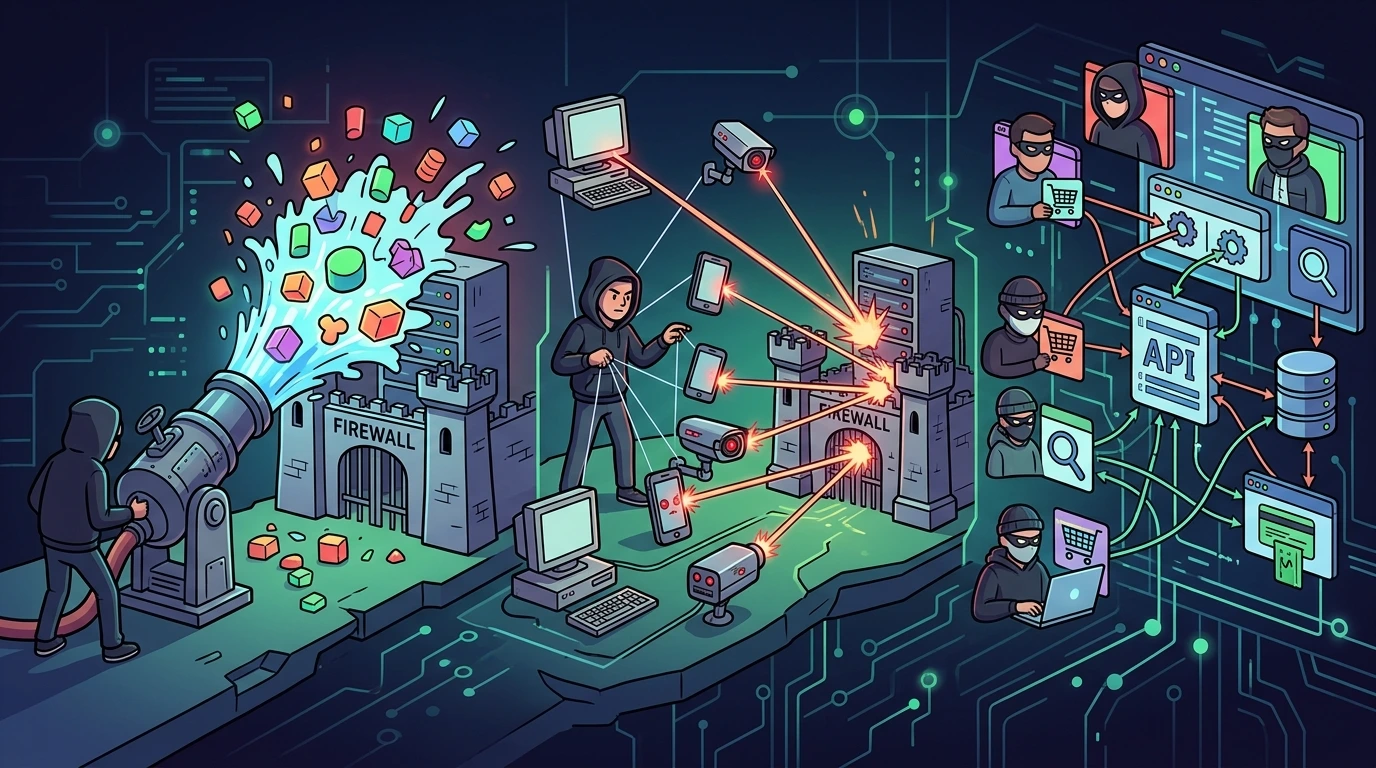
Quando o assunto é estabilidade e segurança de servidores, um tema que sempre rende reflexão é a forma como os ataques de negação de serviço (DoS e DDoS) evoluíram ao longo dos anos.
No passado, a maioria dos incidentes consistia em inundações básicas de pacotes ou na exploração de falhas simples na pilha TCP/IP. Eram volumes menores e com padrões fáceis de filtrar. Hoje, a realidade mudou: os scripts isolados deram lugar a operações altamente coordenadas, alimentadas por redes zumbis (botnets) que espalham tráfego pelo mundo inteiro.
Abaixo, analiso os principais vetores dessa transformação, o impacto na infraestrutura e as estratégias modernas de defesa.
1. A sofisticação das botnets e o desafio na borda#
Em um ataque moderno distribuído, o invasor comanda milhares ou milhões de dispositivos comprometidos (desde servidores mal configurados até câmeras e roteadores IoT domésticos).
Essa arquitetura cria dois grandes problemas práticos:
- Inviabilidade do bloqueio manual de IPs: Como as conexões partem de provedores residenciais e datacenters legítimos espalhados pelo globo, tentar bloquear IPs na mão é como enxugar gelo.
- Volume que estoura a capacidade de banda: O tráfego agregado dessas redes facilmente ultrapassa centenas de gigabits por segundo — com recordes recentes na casa de vários terabits por segundo (Tbps) —, saturando os links de dados antes mesmo dos pacotes chegarem ao servidor final.
2. A mudança nos vetores: muito além do SYN flood#
Embora o clássico SYN Flood (que esgota a tabela de conexões pendentes do kernel) ainda ocorra, as técnicas atuais ganharam novos contornos:
Amplificação e reflexão UDP#
O atacante não envia o tráfego pesado diretamente. Ele forja o IP de origem da vítima e dispara pequenas consultas para serviços públicos abertos (como servidores DNS, NTP ou instâncias Memcached).
Esses servidores respondem para a vítima com cargas até centenas de vezes maiores que a requisição inicial, multiplicando o poder de fogo do atacante com custo mínimo de banda própria.
Ataques de camada de aplicação (layer 7)#
Estes são os mais silenciosos e difíceis de filtrar:
- Como funcionam: Em vez de saturar a placa de rede com lixo bruto, os nós enviam requisições HTTP aparentemente legítimas.
- Onde machucam: O alvo são rotas pesadas da aplicação (como filtros de busca complexos, geração de PDFs ou endpoints que disparam consultas pesadas no banco de dados).
- O resultado: Poucas centenas de conexões bem direcionadas conseguem bater 100% de uso de CPU e esgotar os workers do servidor web (Nginx, Apache ou Node), derrubando o serviço sem gerar um pico de tráfego alarmante na placa de rede.
3. O papel estratégico do DDoS: a cortina de fumaça#
Outro ponto fundamental é que o DDoS moderno raramente é um ato de vandalismo isolado. Frequentemente, ele funciona como uma cortina de fumaça tática.
Enquanto todo o foco de quem cuida do sistema é drenado para tentar conter o alarme e restabelecer o site no ar, o atacante aproveita a distração e a sobrecarga de logs para explorar brechas silenciosas na aplicação, tentar invasões laterais ou exfiltrar dados sensíveis em segundo plano.
Como o modelo de defesa se adaptou#
Diante dessa evolução, proteger servidores diretamente na ponta tornou-se inviável. A defesa moderna migrou para redes Anycast e CDNs especializadas (como Cloudflare, AWS CloudFront ou Fastly), onde o tráfego é distribuído e absorvido globalmente em centenas de pontos de presença (PoPs) antes de chegar à infraestrutura de origem.
Entender essa anatomia deixa claro que mitigar negação de serviço exige arquitetar aplicações com limites de taxa (rate limiting), caching agressivo e proteção inteligente na borda, além do firewall local.
Conclusão#
Neste artigo analisei como o DDoS evoluiu de inundações simples para botnets massivas, amplificação UDP e ataques silenciosos de camada 7 — que muitas vezes funcionam como cortina de fumaça. A defesa eficaz deixou de ser local e passou para a borda distribuída.
Este artigo foi útil?
Deixe uma reação rápida para apoiar o conteúdo:
Veja também

Este post está licenciado sob CC BY-NC.
Comentários
Participe da discussão abaixo.
0 comentários