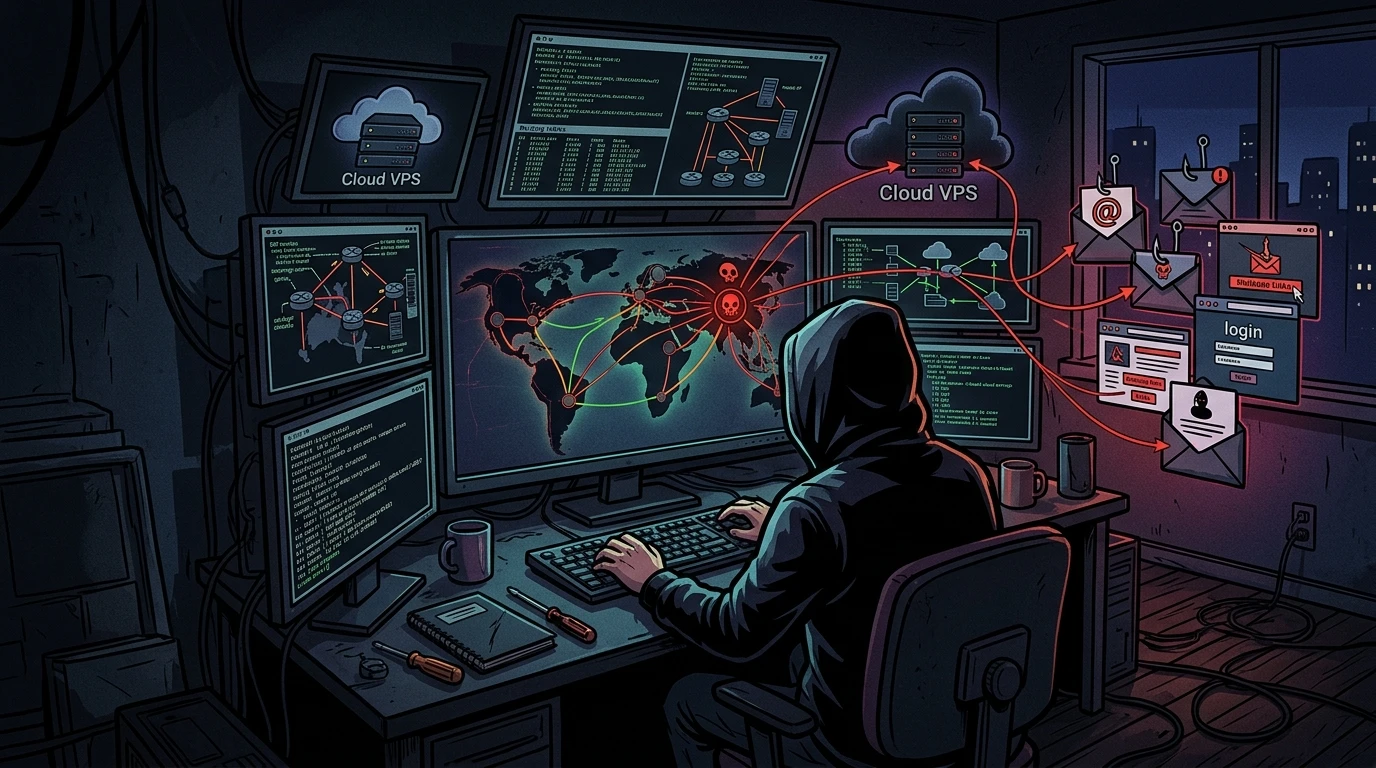
Recentemente, identifiquei uma atividade suspeita batendo nos meus registros a partir de um endereço IP específico: 199.91.221.83. Em vez de apenas bloquear o tráfego no firewall local e seguir em frente, decidi puxar a linha para entender quem operava aquela infraestrutura e como agir para neutralizar a ameaça na fonte.
Aqui está o roteiro prático que segui para dissecar esse endereço e acionar a rede responsável.
1. Descobrindo a origem e a rota BGP do IP#
O primeiro passo em qualquer triagem de tráfego é descobrir a qual bloco autônomo o endereço pertence. Uma consulta rápida no terminal usando WHOIS e ferramentas de BGP entregou o mapa da rede:
whois 199.91.221.83 | grep -E "OrgName|OriginAS|NetRange|Country"Os dados retornados apontaram:
- Organização: BL Networks
- ASN (Autonomous System Number): AS399629 (confirmado via
whois -h whois.arin.net AS399629, já que o campoOriginASno WHOIS pontual de IP pode vir não preenchido) - Bloco de IP:
199.91.220.0/23(NetRange: 199.91.220.0 - 199.91.221.255; o IP hostil reside na sub-rede /24199.91.221.0/24) - Tipo de infraestrutura: Data center / VPS Cloud Hosting (com endereço em Sheridan, Wyoming — local típico de registered agents corporativos)
- País de registro: Estados Unidos (US)
O IP não era de uma conexão residencial ou de um provedor de banda larga comum. Tratava-se de um servidor virtual alugado na nuvem da BitLaunch, operando sob sua própria rede de trânsito (BL Networks).
2. A barreira do anonimato em hospedagens privadas#
Ao analisar o funcionamento desse provedor, fica evidente por que ele atrai tanto agentes legítimos quanto golpistas que buscam fugir de rastreamento:
- Cadastro sem identificação: A plataforma não exige nome completo, CPF ou endereço físico. Pede apenas e-mail e senha.
- Pagamentos em criptomoedas: O faturamento opera com Bitcoin, Litecoin e Ethereum, cortando a trilha bancária tradicional de cartões de crédito.
- Destruição rápida de instâncias: Quando um servidor é deletado, os discos são destruídos sem retenção de backups pelo provedor.
No entanto, anonimato comercial não significa invisibilidade técnica. Mesmo que a empresa não guarde dados cadastrais nominais, os servidores de gerenciamento ainda registram os metadados de conexão (como o IP de origem usado para acessar o painel de controle e criar as máquinas). Quando uma atividade criminosa é confirmada, esses registros técnicos podem ser requisitados por vias jurídicas.
3. Identificando phishing e montando o reporte de abuso#
Ao aprofundar a inspeção na porta web daquele IP, ficou claro o objetivo da máquina: ela hospedava páginas falsas de login criadas para capturar credenciais de terceiros.
Como provedores de VPS anônimas costumam manter termos de uso rigorosos contra fraudes explícitas (para evitar que seus blocos de IP sejam colocados em listas de bloqueio globais como Spamhaus e SURBL), a forma mais rápida de derrubar a página é acionar o time de abuse.
Para que a denúncia não seja ignorada pelo time de segurança do provedor, montei o reporte com os quatro itens fundamentais:
Destinatários: support@bitlaunch.io, legal@bitlaunch.io
Assunto: [Abuse Report] Phishing infrastructure on IP 199.91.221.83 (AS399629)

Corpo da notificação:
1. URL exata do golpe: https://dominio-fraudulento.tld/login.php
2. Endereço IP: 199.91.221.83
3. Timestamp do incidente: 2026-08-30 22:15:00 UTC
4. Evidência em anexo: Captura de tela da tela de coleta de senhas e cabeçalhos HTTP brutos
5. Descrição: A instância está emulando a tela de login de uma instituição financeira para roubo de credenciais.
Conclusão: o desfecho prático do rastreamento#
Investigar infraestruturas hospedadas em provedores focados em privacidade exige entender as limitações do WHOIS comercial, mas não impede a contenção do incidente. Juntar uma análise de rotas de rede com um reporte formal bem fundamentado é a forma mais eficaz de tirar servidores maliciosos do ar e proteger outros usuários na internet.
Este artigo foi útil?
Deixe uma reação rápida para apoiar o conteúdo:
Veja também

Este post está licenciado sob CC BY-NC.
Comentários
Participe da discussão abaixo.
0 comentários