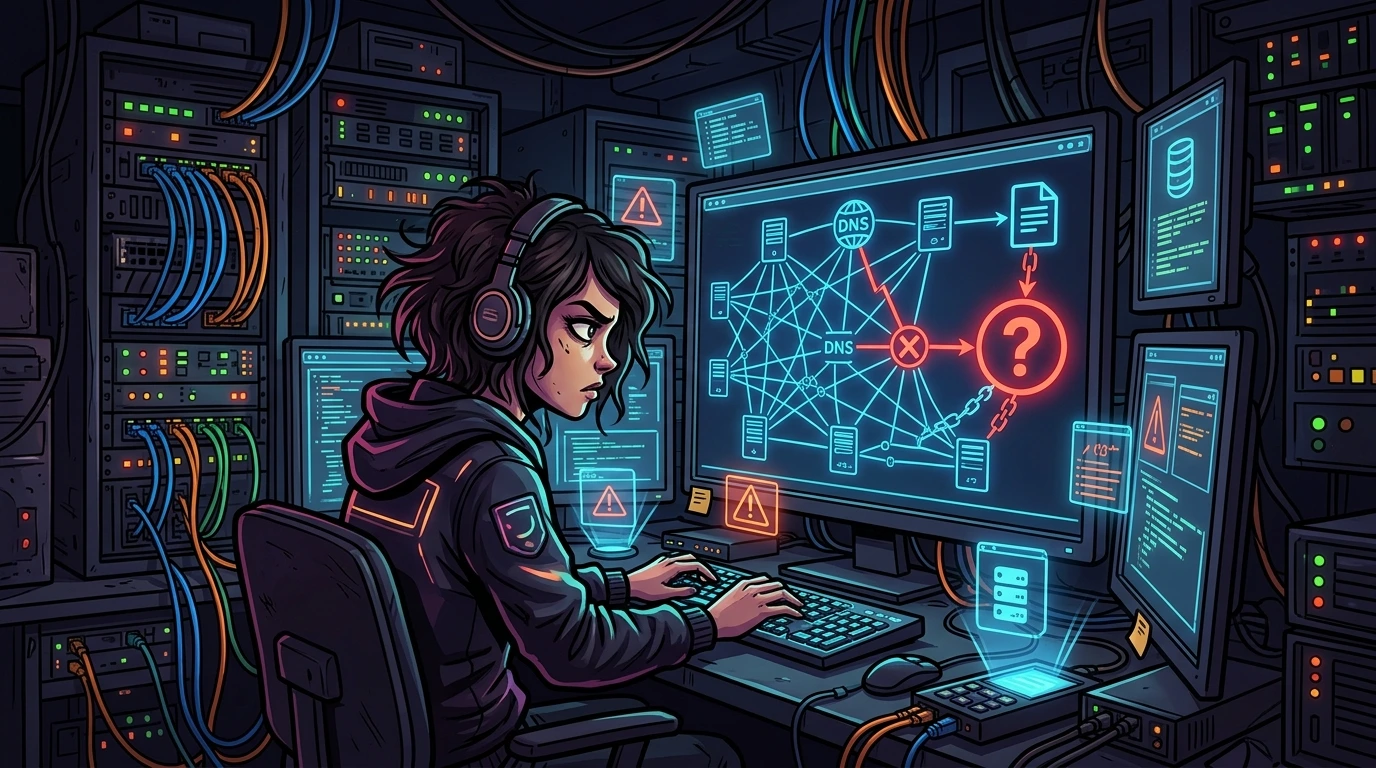
Cadeia de cnames, árvore DNS e o 404 que não era 404#
Quem opera na camada de escalonamento de Nível 3 (N3) no suporte a infraestrutura e hospedagem conhece a máxima irrefutável do mercado: "Quando a aplicação cai, o cliente condena o DNS até que a prova cabal ateste o contrário".
Recentemente, assumi a investigação de um incidente clássico. O relato apontava que um subdomínio (domain.com), destinado a hospedar uma landing page em uma plataforma SaaS de marketing de terceiros, estava respondendo ativamente com a ausência de página. A arquitetura exigia que a zona assinasse um apontamento CNAME (Canonical Name) direcionado aos endereços da plataforma destino.
O pressuposto natural do cliente questionava a integridade do DNS autoritativo do datacenter. Entretanto, empregando ferramentas de packet pathing resolutivo no terminal, isolei a falha exata, validando a infraestrutura. Documento aqui o passo a passo dessa auditoria de rede.
1. Validando a árvore de resolução do DNS#
A diretriz inicial na investigação de downtime por apontamento consiste em atestar se a propagação dos pacotes UDP da porta 53 traduzem perfeitamente o Alias para o A Record final. Acessei o shell e executei o mapeamento com host:
$ host lp.dominio-cliente.com.br
lp.dominio-cliente.com.br is an alias for id-aleatorio.pages.servico-terceiro.com.br.
id-aleatorio.pages.servico-terceiro.com.br is an alias for pages.servico-terceiro.com.br.
pages.servico-terceiro.com.br has address 203.0.113.10
Na sequência, visando consolidar os nós resolvidos diretamente das tabelas recursivas globais, utilizei o dig iterativo:
$ dig A +short lp.dominio-cliente.com.br
id-aleatorio.pages.servico-terceiro.com.br.
pages.servico-terceiro.com.br.
203.0.113.10
Diagnóstico Forense: O subsystema de DNS estava operacional e íntegro. O autoritativo respondeu perfeitamente à cadeia, traduzindo as variáveis até entregar o pacote no IP final resolvido (203.0.113.10). Ponto pacífico: não é propagação nem erro de zona local.
2. Atesto de disponibilidade: o escopo ICMP e geolocation#
Detendo a coordenada final (IP), ativei a telemetria via curl cruzando metadados no domain.com para identificar o Autonomous System (ASN) do Host destino, e liberei ping (protocolo ICMP) testando latência do socket:
$ curl ipinfo.io/203.0.113.10
{
  "ip": "203.0.113.10",
  "hostname": "10.113.0.203.bc.googleusercontent.com",
  "org": "AS12345 Cloud Provider"
  ...
}

$ ping pages.servico-terceiro.com.br.
PING pages.servico-terceiro.com.br (203.0.113.10) 56(84) bytes of data.
64 bytes from 203.0.113.10: icmp_seq=1 ttl=99 time=209 ms
Conclusão Operacional: O endpoint corporativo, sediado em infraestrutura cloud gRPC externa, sustentava conexões abertas e processava tráfego em baixo RTT. Sem quedas de link provedor ou negação de socket (SYN Drop).
3. O falso positivo: quebrando protocolo (TCP/IP -> application)#
Uma vez que o DNS roteia fluidamente o nó e o IP alvo absorve blocos ICMP, qual a anomalia do serviço web?
Forçando conexões absolutas (curl -I ou navegador via header simulado) contra a URI de destino real (http://domain.com/), capturei subitamente o HTTP Status Code: 404 (Not Found).
Aqui temos o fechamento exaustivo: Trata-se não mais de anomalia base (Datalink / Network), mas um atrito estritamente focado no Modelo OSI Nível 7 (Camada de Aplicação).
Registros CNAME operam unicamente transcrevendo vetores de rede - como despachantes de pacotes. A malha de borda entregou a requisição exata nos portões do servidor de aplicação (App Server tipo Nginx/Traefik via SNI). Durante o handshake, a infraestrutura da Plataforma SaaS acatou o pipeline, mas os roteadores internos falharam. Eles carecem do Virtual Host anexado nos metadados. Tradução crua: o conduto fluí sem falhas, porém o destino recusa instanciar os assets da URL assinada.
4. Gestão de crise estratégica ("soft-skills de SRE")#
Estabelecida a isenção de responsabilidades da cloud, o desdobramento tático repousa na engenharia social (tradução assertiva dos logs técnicos omitindo technobabble para as lideranças administrativas/clientes).
Ao invés de desviar carga agressivamente declamando o jargão "Resolva as quebras nos seus Virtual Hosts", arquitetei este roteiro forense atenuado de reposta:
"Relatório Técnico Consolidado: Equiparamos a integridade lógica da rota como um serviço logístico de malotes. O sistema interno de DNS foi mapeado expedindo perfeitamente os contatos à exata porta informada pelo vosso SaaS de Marketing. O percalço reside no atendimento deles: Após entregarmos as demandas sob a portaria principal do cluster, eles processam com o alerta sistêmico (HTTP 404 - Arquivos Extintos/Não Encontrados). Sugerimos acionar a arquitetura deles exigindo a liberação funcional (publish) dos domínios da campanha nos painéis operacionais, tendo o DNS local totalmente íntegro."
O veredito de infraestrutura#
Incidentes de indisponibilidade superam a trivialidade contínua do "Erro do DNS". Manter a proficiência bruta no terminal com sintaxes diretas (dig, host, ping -c, curl -I) permite que SysAdmins dominem a linha temporal analítica do pacote de bytes. O túnel da infraestrutura é garantido pelo gateway; atestar onde essa conexão sofre bypass valida a maturidade operacional e o escalonamento eficiente contra fornecedores omissos.
Este artigo foi útil?
Deixe uma reação rápida para apoiar o conteúdo:
Veja também

Este post está licenciado sob CC BY-NC.
Comentários
Participe da discussão abaixo.
0 comentários