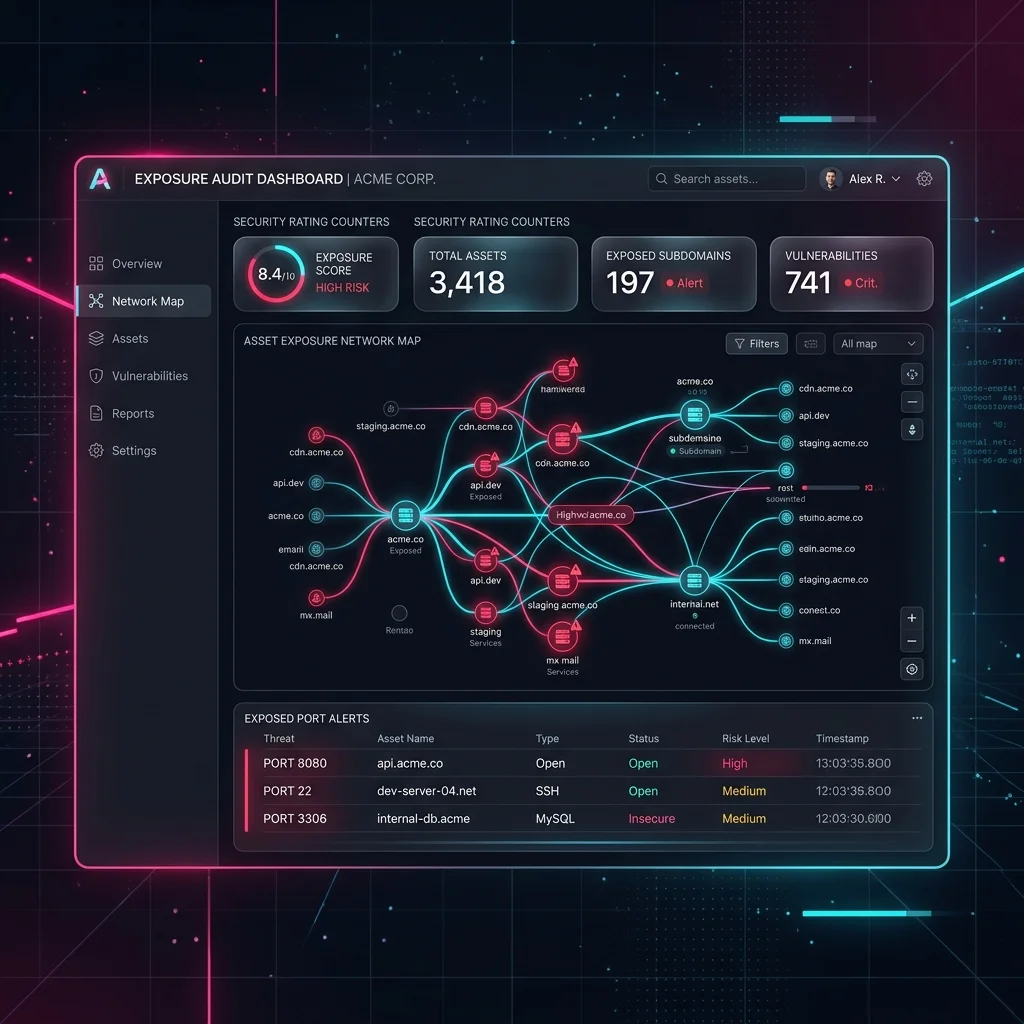
Resumo da Abordagem
Serviço técnico focado no mapeamento e inventário de ativos corporativos diretamente acessíveis pela internet (External Attack Surface), detectando exposições acidentais de portas, subdomínios e vulnerabilidades lógicas antes que atores maliciosos as explorem.
Responsável técnico: Percio Andrade Castelo Branco (Análise de Risco e Cibersegurança Defensiva).
Framework STAR — Dossiê Técnico
1. Situação (Situation)
Empresas e infraestruturas em expansão frequentemente geram novos subdomínios, servidores de testes (staging), ambientes em nuvem e painéis administrativos que perdem o controle da equipe de TI central (shadow IT). Sem visibilidade da superfície de ataque externa, portas críticas como bancos de dados (MySQL/Postgres) e consoles de gerenciamento (SSH/RDP) acabam expostos à internet pública com credenciais fracas ou softwares desatualizados, servindo de porta de entrada para ataques de ransomware ou exfiltração de dados.
2. Tarefa (Task)
Efetuar uma auditoria completa de reconhecimento e descoberta de ativos associados aos domínios da organização, mapeando portas de comunicação abertas, identificando versões de serviços, apontando erros de configuração SSL/TLS e gerando um plano de ação prioritário com base na gravidade do risco real identificado.
3. Ação (Action)
O fluxo de auditoria foi composto por etapas sequenciais e controladas de mapeamento:
- Reconhecimento Passivo (OSINT): Varredura de dados públicos em repositórios e serviços de DNS histórico para enumerar subdomínios legítimos e abandonados. Análise de registros TXT, SPF, DKIM e DMARC para avaliar a segurança da reputação de e-mails corporativos.
- Escaneamento Ativo Não Intrusivo: Varreduras controladas de portas (TCP e UDP comuns) utilizando ferramentas industriais como o Nmap, otimizadas para evitar acionamentos desnecessários de segurança no host ou lentidão em ambientes compartilhados.
- Banner Grabbing e Fingerprinting: Coleta e análise de respostas de portas abertas para identificação exata do sistema operacional e de versões de daemons (ex.: Apache, Nginx, Dovecot, OpenSSH), correlacionando os resultados com bancos de dados de vulnerabilidades conhecidas (CVEs).
- Auditoria de Comunicação Segura: Análise de cabeçalhos de segurança HTTP (Security Headers) nas aplicações web expostas e avaliação de compatibilidade de cifras SSL/TLS, apontando o uso de algoritmos fracos ou expirados.
- Modelagem de Ameaças e Matriz de Riscos: Classificação das vulnerabilidades encontradas utilizando o framework de severidade CVSS v3 e alinhando com o OWASP Top 10 para focar nas ações de correção mais críticas.
4. Resultado (Result)
Os resultados gerados pela auditoria trouxeram visibilidade imediata e maior controle de segurança:
- Identificação de Ativos Órfãos: Descoberta de 18 subdomínios antigos e esquecidos vinculados ao domínio principal. Três deles continham deploys de teste desatualizados rodando serviços PHP com vulnerabilidades conhecidas.
- Contenção de Portas Críticas: Detecção e imediato isolamento de duas portas de banco de dados (MySQL e Redis) expostas publicamente sem autenticação robusta em servidores cloud secundários.
- Relatório e Resolução: Entrega de dossiê técnico executivo e roteiro técnico detalhado para correções. A equipe de infraestrutura local foi capaz de mitigar 100% dos riscos classificados como altos e críticos em menos de 48 horas após a entrega.
Rotinas de Mapeamento Técnico (Amostra Operacional)
Exemplo de comandos utilizados para auditoria de superfície externa:
# 1) Enumerar portas abertas e identificar serviços de forma rápida e silenciosa
nmap -sV -sC -O -F -T3 target-domain.com # 2) Varredura profunda em portas específicas de infraestrutura e administração
# - Portas: SSH (22), MySQL (3306), Postgres (5432), RDP (3389), Redis (6379), Docker API (2375)
nmap -p 22,3306,5432,3389,6379,2375 -sV --script banner,vulners target-domain.com # 3) Testar configurações e cifras SSL/TLS suportadas na porta HTTPS
nmap -p 443 --script ssl-enum-ciphers target-domain.com
Falar sobre este serviço
Deseja catalogar e auditar toda a superfície de ataque externa da sua organização para eliminar vulnerabilidades de exposição?