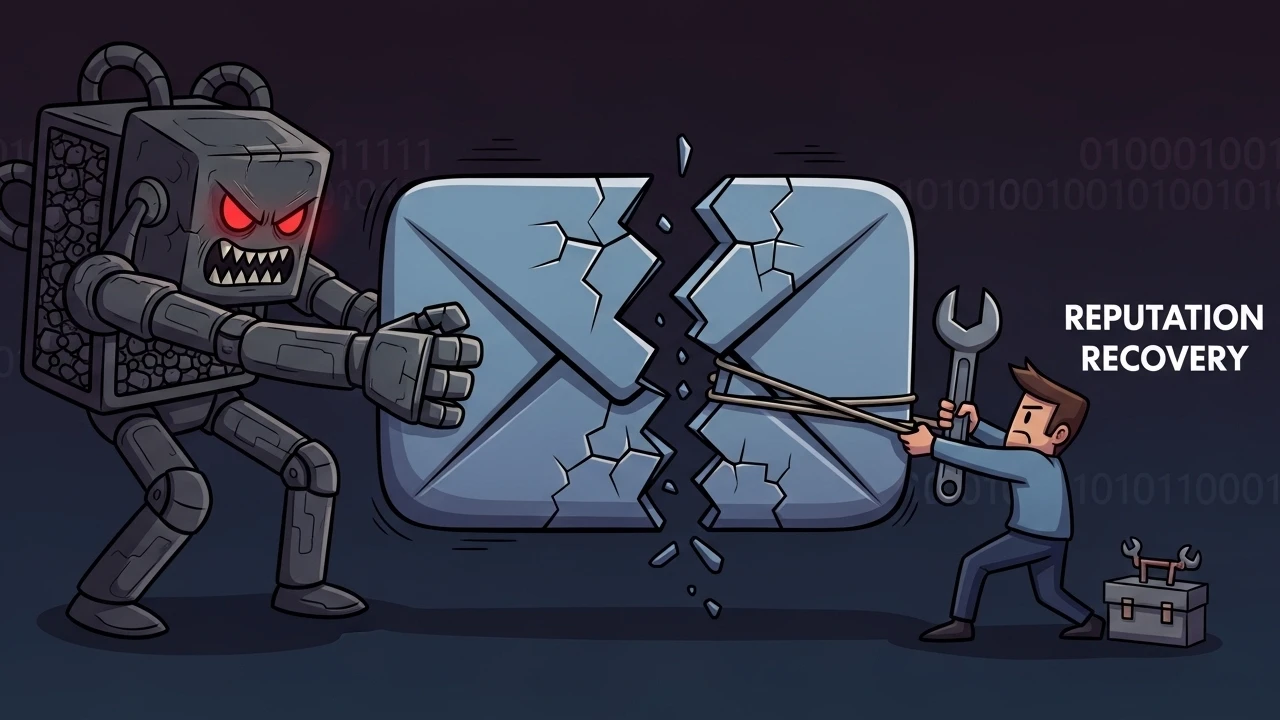
Quando um domínio começa a receber bloqueios por spam (554/550) sem mudança aparente na infraestrutura, o problema geralmente está em conta comprometida e uso abusivo de configurações legítimas.
1) Sintoma inicial#
Erro reportado em tentativas de envio externo:
Diagnostic-Code: smtp; 554 5.7.1 : Sender address rejected: Blocked - see ticket 12345Esse retorno indica bloqueio de gateway por reputação/comportamento, não falha de DNS ou indisponibilidade do servidor.
2) Como o ataque aconteceu#
A cadeia de ataque mais provável:
- Credencial comprometida (phishing, reutilização de senha ou brute force).
- Criação de encaminhamento (
forwarder) para endereço externo malicioso. - Espelhamento de tráfego legítimo para terceiro.
- Degradação de reputação no gateway de saída.
Sinal clássico: erro citando destinatário externo desconhecido mesmo em fluxo interno.
3) Protocolo de resposta aplicado#
Passo 1: Contenção imediata#
- reset de senha com alta complexidade
- bloqueio temporário de IMAP/SMTP da conta afetada
Passo 2: Remoção de persistência#
- remover forwarders não autorizados
- revisar filtros de e-mail no painel/webmail
- invalidar sessões ativas do webmail
Passo 3: Higienização do endpoint#
- exigir varredura antimalware nos dispositivos do usuário
- só reativar após validação operacional mínima
Passo 4: Recuperação de reputação#
Após limpar o comprometimento, acionar equipe de infraestrutura/data center para acompanhar desbloqueio em gateway e janela de reputação.
4) Interpretação correta dos códigos SMTP#
554 5.7.1/550 5.7.1em contexto de abuso indicam política de bloqueio.- Não é "bug do servidor"; é defesa contra padrão suspeito.
5) Medidas preventivas#
- Ativar 2FA em painel/webmail sempre que disponível.
- Auditar periodicamente encaminhadores e filtros.
- Monitorar logs SMTP para detectar alteração de padrão de envio.
- Treinar usuário contra phishing e reaproveitamento de senha.
Incidentes de reputação em e-mail exigem resposta em camadas: conta, sessão, filtro, endpoint e gateway. A recuperação é rápida quando há metodologia clara de contenção, limpeza e validação pós-incidente.
Este artigo foi útil?
Deixe uma reação rápida para apoiar o conteúdo:
Veja também

Este post está licenciado sob CC BY-NC.
Comentários
Participe da discussão abaixo.
0 comentários